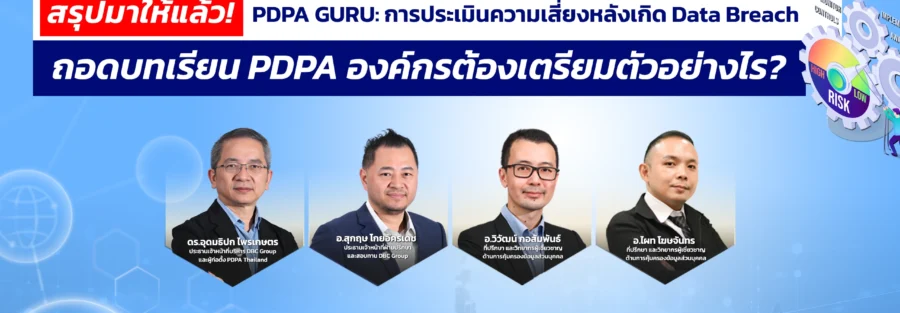
เมื่อข้อมูลส่วนบุคคลถูกละเมิด ไม่ว่าจะด้วยการแฮก การจัดเก็บผิดพลาด หรือการเปิดเผยโดยไม่ได้ตั้งใจ องค์กรจะต้องตอบสนองอย่างรวดเร็ว รอบคอบ และมีระบบ PDPA Thailand สรุปมาให้แล้วจากงานเสวนาออนไลน์ PDPA GURU ถอดบทเรียน การประเมินความเสี่ยง (Risk Assessment) หลังเกิด Data Breach องค์กรต้องเตรียมตัวอย่างไร? โดย PDPA Thailand และ DBC Group ซึ่งมีผู้เชี่ยวชาญ 4 ท่านมาร่วมถ่ายทอดความรู้และประสบการณ์ ในการเสวนาเกิดอะไรขึ้นบ้าง? มาติดตามกันครับ..
ความหมายของ “การละเมิดข้อมูล” ไม่ได้แปลว่า “ถูกแฮก” เท่านั้น
การละเมิดข้อมูลส่วนบุคคล (Data Breach) ตามกฎหมาย PDPA ไม่ได้จำกัดแค่การโดนเจาะระบบหรือข้อมูลรั่วไหลเท่านั้น แต่รวมถึงการเข้าถึงข้อมูลโดยไม่ได้รับอนุญาตด้วย เช่น:
พนักงานที่ไม่เกี่ยวข้องเปิดดูข้อมูลเวชระเบียน
ข้อมูลถูกเปลี่ยนแปลงโดยไม่ได้รับอนุญาต
ระบบล่ม ทำให้ไม่สามารถใช้งานข้อมูลได้
ประเภทการละเมิดแบ่งออกเป็น 3 ด้านหลัก:
Confidentiality: ความลับรั่วไหล
Integrity: ข้อมูลถูกแก้ไข
Availability: ข้อมูลไม่พร้อมใช้งาน
“เพียงแค่มีด้านใดด้านหนึ่งเกิดขึ้น ก็ถือว่าเป็นการละเมิดข้อมูลตามกฎหมาย”
กฎหมายกำหนดให้ประเมินความเสี่ยงและแจ้งภายใน 72 ชั่วโมง
หากเกิดเหตุการณ์ละเมิดข้อมูล องค์กรในฐานะ “ผู้ควบคุมข้อมูล” (Data Controller) มีหน้าที่ต้องประเมินความเสี่ยง และแจ้งให้สำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (PDPC) ทราบภายใน 72 ชั่วโมง หากมีความเสี่ยงกระทบสิทธิเสรีภาพของเจ้าของข้อมูล
ระดับความเสี่ยง | การแจ้ง |
ไม่มีความเสี่ยง | ไม่ต้องแจ้ง |
มีความเสี่ยง | แจ้ง PDPC ภายใน 72 ชั่วโมง |
ความเสี่ยงสูง | แจ้งทั้ง PDPC และเจ้าของข้อมูลส่วนบุคคล |
ปัจจัยในการประเมินความเสี่ยง
การประเมินต้องพิจารณาจาก:
ลักษณะของเหตุการณ์ (เช่น ถูกแฮก vs ระบบล่ม)
ประเภทข้อมูล (ข้อมูลสุขภาพ, ข้อมูลทางการเงิน = เสี่ยงสูง)
จำนวนข้อมูลที่เกี่ยวข้อง (1 ราย vs 100,000 ราย)
กลุ่มเป้าหมาย (เด็ก, ผู้สูงอายุ ฯลฯ)
มาตรการป้องกันที่องค์กรมีอยู่เดิม
มองจากมุมของเจ้าของข้อมูลก่อนเสมอ ไม่ใช่แค่ความเสียหายขององค์กร
ขั้นตอนปฏิบัติเมื่อเกิดเหตุการณ์
เตรียมพร้อม (Preparation)
– ซ้อมรับมือล่วงหน้า เช่น ฝึกเหตุการณ์จำลองตรวจจับเหตุ (Detection)
– ใช้ระบบตรวจสอบเช่น SIEM, DLPจำกัดวงความเสียหาย (Containment)
– แยกระบบ/เครื่องที่ได้รับผลกระทบ ห้ามปิดเครื่องโดยพลการเก็บหลักฐาน (Preservation)
– ไม่ลบ Log หรือทำให้ข้อมูลหายแก้ไขและกู้คืน (Recovery)
– ฟื้นฟูระบบกลับมาใช้งาน พร้อมจัดการผลกระทบสื่อสารวิกฤต (Crisis Communication)
– มีแผนการสื่อสารกับทั้งภายในและภายนอก
การลงทุนด้านความปลอดภัย ไม่จำเป็นต้องแพง แต่ต้องมี
องค์กรขนาดเล็กก็สามารถเริ่มต้นจากมาตรการพื้นฐาน เช่น:
การจำกัดสิทธิ์การเข้าถึง
การใช้รหัสผ่านที่ปลอดภัย
การเข้ารหัสข้อมูล
ต้นทุนในการป้องกันมักถูกกว่าค่าปรับหรือความเสียหายจากเหตุการณ์จริง
บางประเทศมีการเปิดเผยชื่อองค์กรที่ถูกปรับ (Name and Shame) ซึ่งอาจกระทบชื่อเสียงมากกว่าค่าปรับเสียอีก
การแจ้งเจ้าของข้อมูล: ทำอย่างไรให้โปร่งใสและน่าเชื่อถือ
สิ่งที่ควรแจ้ง:
รายละเอียดเหตุการณ์
ผลกระทบที่อาจเกิดขึ้น
ช่องทางติดต่อ
แนวทางการเยียวยา
หลีกเลี่ยง:
การพูดโทษฝ่ายอื่น
การใช้ศัพท์เทคนิคที่เข้าใจยาก
การเปิดเผยข้อมูลของผู้อื่นโดยไม่จำเป็น
แล้วถ้าใช้ Cloud หรือ SaaS ใครรับผิดชอบ?
องค์กรยังคงต้องรับผิดชอบ แม้ใช้บริการจากภายนอก
ควรทำ Data Processing Agreement (DPA) กับผู้ให้บริการ
ผู้ให้บริการต้องแจ้งเหตุอย่างรวดเร็ว และมี SLA ชัดเจน
ต้องประเมินความเสี่ยงทั้งใน ซัพพลายเชน ไม่ใช่แค่ในองค์กร
การบังคับใช้กฎหมาย: ไม่ต้องรอ “ผู้เสียหาย” ร้องเรียน
PDPC สามารถดำเนินการตรวจสอบได้ทันที หากพบข้อมูลรั่วในที่สาธารณะ
มีบทลงโทษทั้งทางปกครอง, แพ่ง (สามารถฟ้องแบบกลุ่มได้), และอาญา
ข้อเสนอแนะจากผู้เชี่ยวชาญ
สร้าง Template และ Guideline สำหรับใช้ในองค์กร
อบรม DPO อย่างจริงจัง ไม่แต่งตั้งเพียงเพื่อให้ครบตามกฎหมาย
เข้าร่วม Community PDPA เพื่อแลกเปลี่ยนความรู้
ลงทุนใน 3 ด้าน:
People (คนเก่ง), Process (กระบวนการดี), Technology (เครื่องมือเหมาะสม)เปลี่ยนมุมมอง: อย่าคิดว่า “ไม่โดนหรอก” ให้คิดว่า “วันนึงต้องโดนแน่” แล้ววางแผนรับมือไว้ล่วงหน้าดีกว่า