PDPA Thailand

  • Home
  • Author: PDPA Thailand
  • Page 11
กรมควบคุมโรค

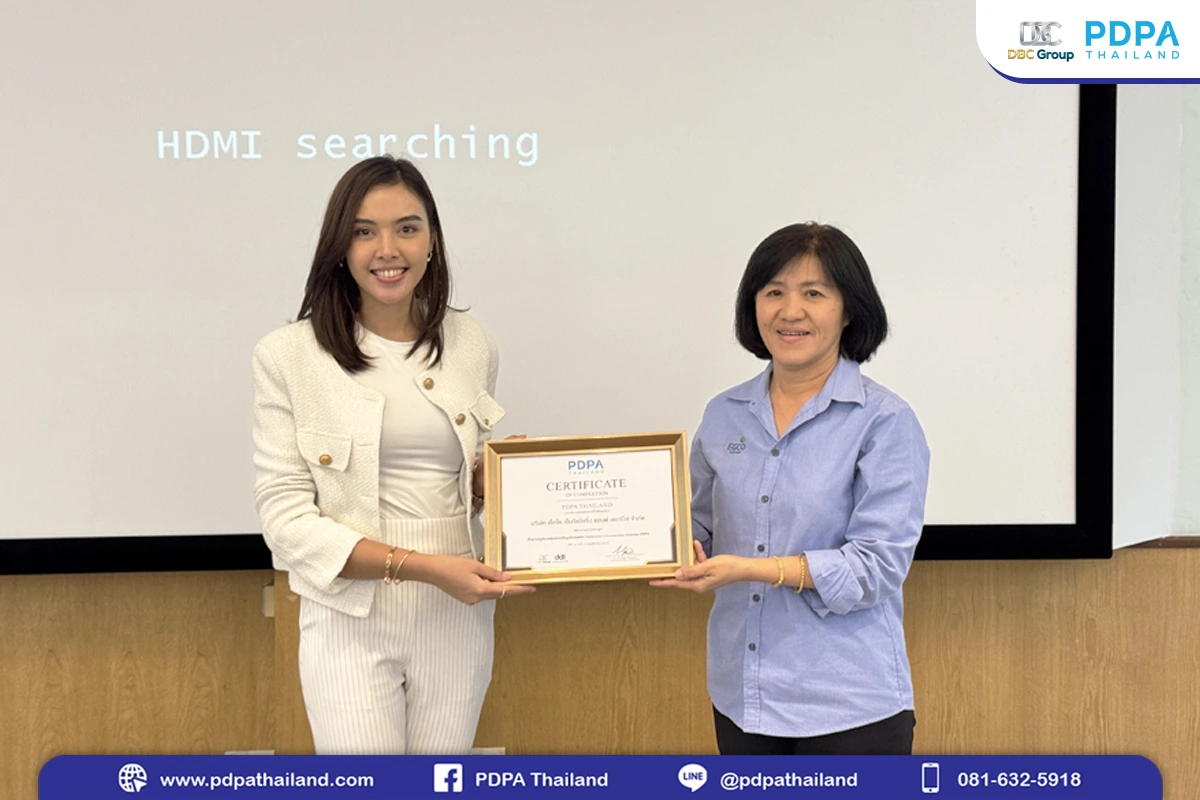
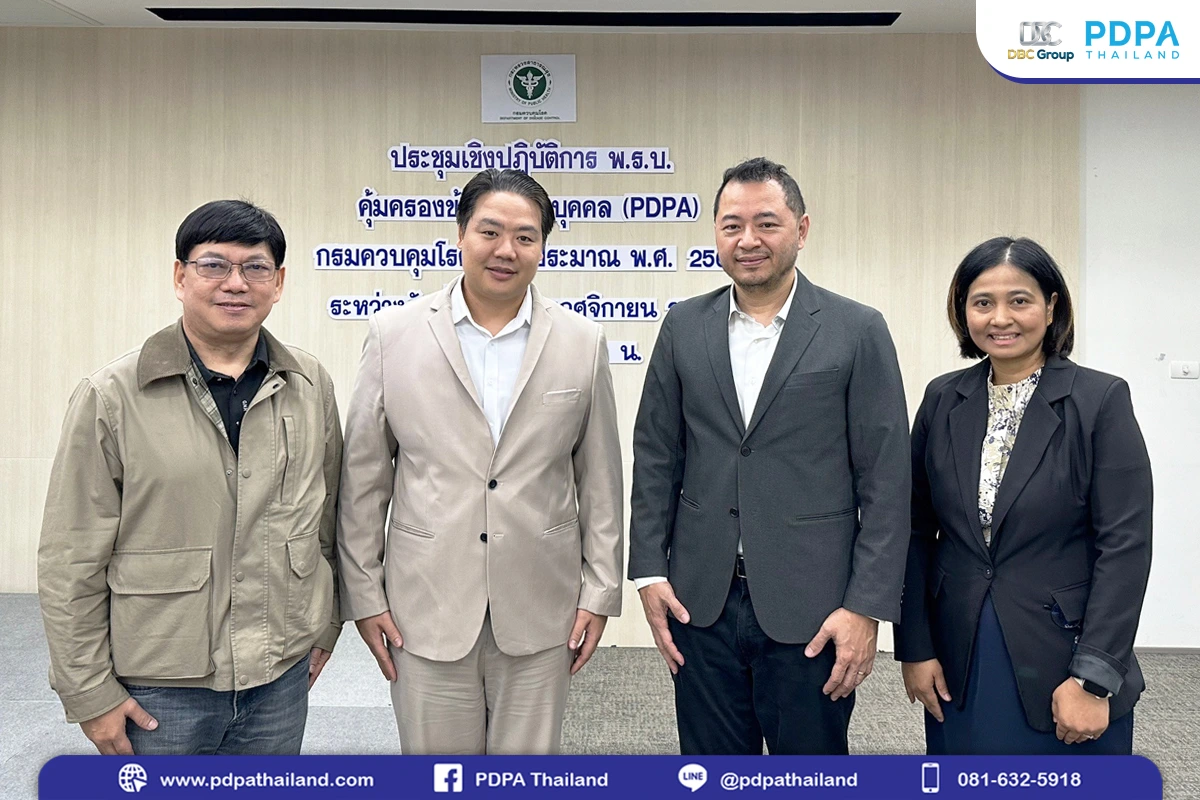
ฝึกอบรมสร้างการตระหนักรู้ด้านการคุ้มครองข้อมูลส่วนบุคคล (Inhouse Training) ให้แก่กรมควบคุมโรค กระทรวงสาธารณสุข

เมื่อวันที่ 13 – 15 พฤศจิกายน 2567 วิทยากรจาก PDPA Thailand อบรมถ่ายทอดความรู้ผ่านหลักสูตรการประชุมเชิงปฏิบัติการ พ.ร.บ. คุ้มครองข้อมูลส่วนบุคคล (PDPA) ที่ออกแบบมาให้บุคลากรที่เข้าอบรมจากกรมควบคุมโรคโดยเฉพาะ เนื้อหาการอบรมวันที่ 1 ในหัวข้อหลักการและสาระสำคัญของพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล บทบาทหน้าที่และความรับผิดชอบ สอนโดย อ.สุกฤษ โกยอัครเดช ต่อเนื่องในวันที่ 2 ในหัวข้อการจัดทำใบบันทึกกิจกรรมการประมวลผล (RoPA) และมาตรการรักษาความมั่นคงปลอดภัยของข้อมูลส่วนบุคคล สอนโดย อ.ณัฏฐ์ ธนวนกุล ก่อนเข้าเนื้อหาในวันสุดท้าย ในหัวข้อการบริหารจัดการความเสี่ยง และเหตุละเมิดข้อมูลส่วนบุคคล และมาตรการรองรับการใช้สิทธิ (DSRs) และการตอบสนองต่อข้อร้องเรียน (Handling Complaint) สอนโดย อ.ณัฏฐ์ ธนวนกุล หลักสูตรอบรมเริ่มต้นตั้งแต่ปูพื้นฐาน จนถึงการเรียนรู้แบบเชิงลึกเฉพาะด้าน เพื่อเสริมสร้างทักษะแก่ผู้เข้าอบรมและยกระดับความรู้ให้ผู้เข้าอบรมเข้าใจในเนื้อหาและสามารถนำไปใช้ได้จริง ขอขอบคุณทุกท่าน ที่ตระหนักถึงความสำคัญด้านกฎหมายคุ้มครองข้อมูลส่วนบุคคล และไว้วางใจให้ PDPA Thailand เป็นผู้ถ่ายทอดความรู้ในครั้งนี
Read More

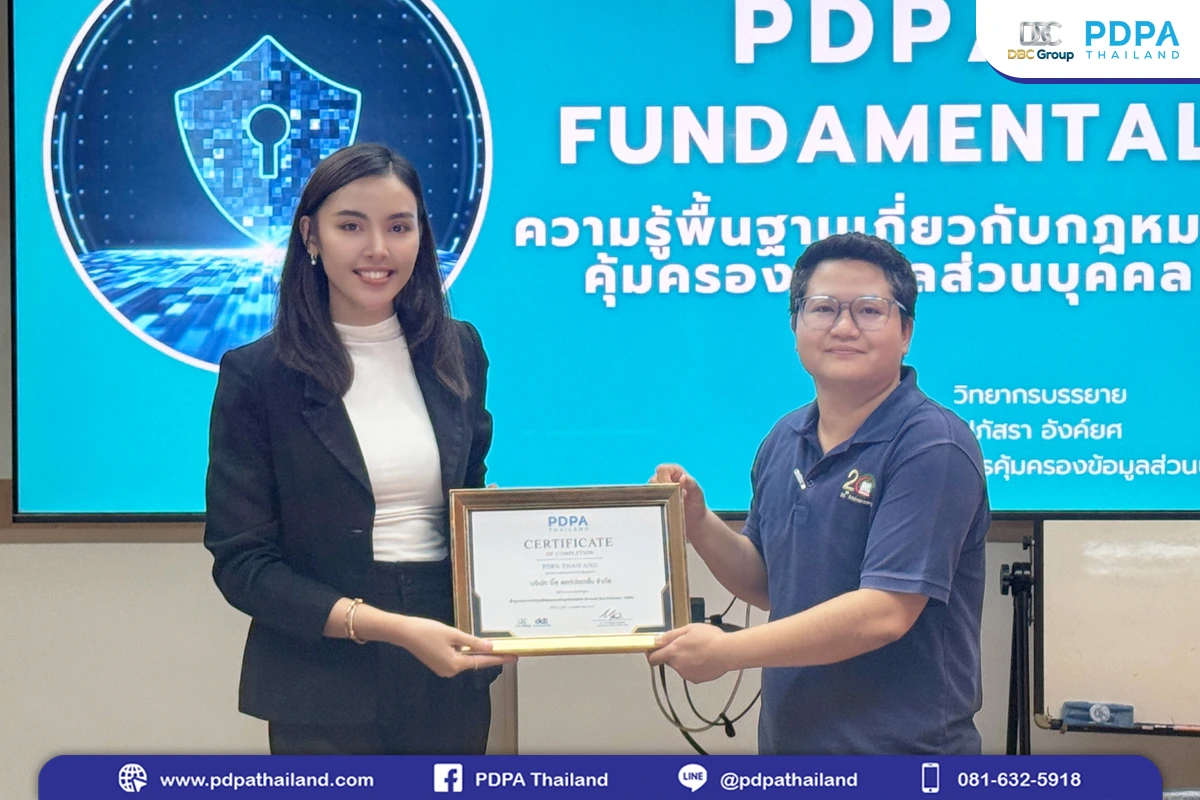
PDPA Inhouse Training การฝึกอบรมสร้างความตระหนักรู้ด้านกฏหมายคุ้มครองข้อมูลส่วนบุคคล บริษัท บิ๊ค คอร์ปอเรชั่น จำกัด ณ กำแพงแสน – นครปฐม

เมื่อวันที่ 19 พฤศจิกายน 2567 อาจารย์ ปภัสรา อังค์ยศ ที่ปรึกษาจาก PDPA Thailand อบรมถ่ายทอดความรู้ให้กับบริษัท บิ๊ค คอร์ปอเรชั่น จำกัด เรื่องความรู้พื้นฐานเกี่ยวกับกฏหมาย PDPA การนำไปปรับใช้กับการทำงานให้สอดคล้องตามมาตรฐานกฏหมายกำหนด โดยมีผู้บริหาร พนักงาน กว่า 30 ท่านเข้าร่วมอบรมในครั้งนี้ ขอขอบคุณทุกท่านที่ตระหนักถึงความสำคัญของการคุ้มครองข้อมูลส่วนบุคคล และไว้วางใจให้ PDPA Thailand เป็นผู้ถ่ายทอดความรู้ และเตรียมพบกับหลักสูตรเจาะลึกกฏหมายคุ้มครองข้อมูลส่วนบุคคล สำหรับคณะทำงาน PDPA & DPO ไม่ว่าจะเป็น หลักการสำคัญของกฏหมาย การจัดการสิทธิของเจ้าของข้อมูลส่วนบุคคล และการจัดการข้อมูลส่วนบุคคลอย่างปลอดภัย ฯลฯ เพื่อให้ปฏิบัติตามกฎหมายได้ครบถ้วนถูกต้อง ลดความเสี่ยงการละเมิดข้อมูลส่วนบุคคลที่นำไปสู่ความเสื่อมเสียชื่อเสียงขององค์กร โดย อ.วิวัฒน์ กอสัมพันธ์ ที่จะจัดขึ้นในเดือนหน้า
Read More
อบรม pdpa

PDPA Inhouse Training – การฝึกอบรมสร้างการตระหนักรู้ด้านการคุ้มครองข้อมูลส่วนบุคคล

PDPA Inhouse Training การฝึกอบรมสร้างการตระหนักรู้ด้านการคุ้มครองข้อมูลส่วนบุคคล – บริษัท EGCO Group EGCO Group จังหวัดระยอง เมื่อวันที่ 12 พฤษจิกายน 2567 อาจารย์ปภัสรา อังค์ยศ ที่ปรึกษาจาก PDPA Thailand อบรม ให้กับบริษัท EGCO Group เพื่ออัปเดตองค์ความรู้ พร้อมทบทวนความเข้าใจ กฎหมายคุ้มครองข้อมูลส่วนบุคคล (PDPA) สร้างความมั่นใจ ลดความเสี่ยงองค์กรละเมิดข้อมูลส่วนบุคคล อันนำไปสู่การฟ้องร้องหรือเสียค่าปรับได้ เนื้อหาการอบรม: ช่วงเช้า อบรมความรู้ความเข้าใจพื้นฐานกฎหมายข้อมูลส่วนบุคคล (PDPA) / ช่วงบ่าย อบรม Dim RoPA Workshop เพื่อให้ผู้อบรมเข้าใจเนื้อหามากยิ่งขึ้น สามารถนำความรู้ไปใช้ได้จริง ขอขอบคุณทุกท่านที่ไว้วางใจ เลือกใช้บริการ Inhouse Training จาก PDPA Thailand…
Read More
RoPA

RoPA (Record of Processing Activities) คืออะไร ใครต้องทำ?

เนื่องจากเมื่อวันที่ 1 มิถุนายน 2565 ที่ผ่านมาได้มีการประกาศการบังคับใช้ พ.ร.บ. คุ้มครองข้อมูลส่วนบุคคล หรือ กฎหมาย PDPA ทำให้หลาย ๆ องค์กรเริ่มมีการเตรียมตัวเพื่อปฏิบัติตามพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล กันบ้างแล้ว แต่ยังมีอีกหลายหน่วยงานที่ยังไม่รู้ว่าจะต้องจัดทำเอกสารอะไร และมีแผนการดำเนินงานอย่างไรให้ถูกต้องตามข้อบังคับของ PDPA ทั้งนี้ในข้อกฎหมายมีการกำหนดให้ มีการจัดทำนโยบายส่วนบุคคล (Privacy Policy) เพื่อแจ้งเจ้าของข้อมูลและวัตถุประสงค์ในการเก็บรวบรวม ใช้ และเผยแพร่ พร้อมกำหนดระยะเวลาในการเก็บข้อมูล มีการจัดอบรมพนักงาน เพื่อให้เข้าใจบทบาทหน้าที่ รวมถึงมีการจดบันทึกกิจกรรม (Record of Processing Activities หรือ RoPA)   RoPA คืออะไร แล้วทำไมเราต้องทำ ? RoPA เป็นเหมือนการจดบันทึกที่บอกว่าแผนกไหนในองค์กรทำอะไรบ้าง ทำด้วยวัตถุประสงค์อะไร และอยู่บนฐานกฎหมายข้อไหนที่อนุญาตให้ทำ จุดประสงค์หลักในการจดบันทึกคือ เพื่อหากเกิดการละเมิดข้อมูลส่วนบุคคลขึ้นองค์กรจะสามารถตรวจสอบกระบวนการจัดการได้อย่างรวดเร็วตามกฎหมาย PDPA นอกจากนี้การบันทึก RoPA เราสามารถใช้ RoPA…
Read More
รายงานประจำปีการคุ้มครองข้อมูลส่วนบุคคล รายงาน DPO

แจกฟรี! ตัวอย่าง – รายงานประจำปีการคุ้มครองข้อมูลส่วนบุคคล (PDPA Yearly Report Template) โหลดฟรี พร้อมใช้งาน

ทำไม DPO ต้องจัดทำรายงานประจำปี PDPA และเหตุใดจึงควรมีแบบแผนที่ชัดเจน           การจัดทำรายงานประจำปีด้านการคุ้มครองข้อมูลส่วนบุคคลเป็นหนึ่งในหน้าที่สำคัญของ DPO (Data Protection Officer) แม้ว่า พ.ร.บ. คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 จะไม่ได้กำหนดไว้อย่างชัดเจน แต่การจัดทำรายงานประจำปีมีความสำคัญต่อองค์กรหลายประการ เพราะเป็นหลักฐานการกำกับดูแลที่ดีขององค์กรว่ามีความมุ่งมั่นในการปฏิบัติตามกฎหมาย ใช้เป็นเอกสารอ้างอิงสำหรับการตรวจสอบ สร้างความเชื่อมั่นให้กับผู้มีส่วนได้ส่วนเสีย สามารถใช้เป็นเครื่องมือสื่อสารกับผู้บริหาร โดยแสดงภาพรวมการดำเนินงานและความคุ้มค่าของการลงทุน มีการนำเสนอความเสี่ยงและความท้าทายที่ต้องการการสนับสนุน และสร้างความเข้าใจถึงความสำคัญของการคุ้มครองข้อมูล ตลอดจนเป็นเครื่องมือวางแผนและพัฒนา กระบวนการจัดทำให้ได้ทบทวนการดำเนินงานในปีที่ผ่านมา จึงมีสามารถระบุโอกาสในการปรับปรุงและช่วยกำหนดทิศทางและแผนงานในอนาคต PDPA Thailand จึงจัดทำตัวอย่างรายงานมาตรฐาน รายงานประจำปีกาารคุ้มครองข้อมูลส่วนบุคคลขององค์กรขึ้น จะได้เป็นประโยชน์ต่อเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล หรือ DPO ซึ่งตัวอย่างจะมีโครงสร้างและหัวข้อในตัวอย่างรายการที่ครบถ้วน ทั้งนี้ผู้ที่นำไปใช้ควรปรับให้เข้ากับบริบทองค์กร ควรเพิ่มประเด็นสำคัญขององค์กร พยายาม นำเสนอตัวเลขและสถิติที่สำคัญ พร้อมแสดงผลลัพธ์ที่เป็นรูปธรรม ตอลดจนระบุ ปัญหา ความท้าทาย พร้อมแนวทางแก้ไข  หัวข้อของรายงานประจำปีการคุ้มครองข้อมูลส่วนบุคคล…
Read More
แผนปฏิบัติการและงบประมาณการคุ้มครองข้อมูลส่วนบุคคลประจำปี

แจกตัวอย่าง – แผนปฏิบัติการและงบประมาณการคุ้มครองข้อมูลส่วนบุคคลประจำปี คนทำ PDPA ไม่ควรพลาด

ความสำคัญของการจัดทำแผนปฏิบัติการและงบประมาณการคุ้มครองข้อมูลส่วนบุคคลประจำปี            เมื่อทุกองค์กรมีความจำเป็นต้องปฏิบัติตาม พรบ.คุ้มครองข้อมูลส่วนบุคคล 2562 หรือ PDPA ไม่ว่าองค์กรนั้นจะมีเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคลหรือไม่ก็ตาม ทำให้ทุกองค์กรควรมีนโยบายคุ้มครองข้อมูลส่วนบุคคล และควรมีแผนการคุ้มครองข้อมูลส่วนบุคคลขององค์กร ซึ่งการมีแผนปฏิบัติการและงบประมาณการคุ้มครองข้อมูลส่วนบุคคลประจำปี จะช่วยทำให้องค์กรสามารถดำเนินงานด้านการคุ้มครองข้อมูลส่วนบุคคลให้สอดคล้องกับ PDPA อีกทั้งยังช่วยทำให้องค์กรมีการดำเนินการที่สอดคล้องกับหลักธรรมาภิบาลและควมรับผิดชอบต่อสังคม ตอลดจนสามารถนำข้อมูลส่วนบุคคลไปใช้เพื่อประดยชน์ในการพัฒนาองค์กรได้อย่างถูกต้อง PDPA Thailand จึงได้ได้จัดทำตัวอย่าง แผนปฏิบัติการและงบประมาณการคุ้มครองข้อมูลส่วนบุคคลประจำปี ขึ้น เพื่อให้เป็นแนวทางในการจัดทำแผนงาน โครงการ และกิจกรรมเกี่ยวกับการคุ้มครองข้อมูลส่วนบุคคลประจำปีขององค์กรต่างๆ  จะได้เป็นประโยชน์ต่อเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล หรือ DPO หรือผู้ที่รับผิดชอบในการจัดทำแผน โดย มีโครงสร้างและหัวข้อในตัวอย่างที่ครบถ้วน ทั้งนี้ผู้ที่นำไปใช้ควรปรับให้เข้ากับบริบทองค์กร เพื่อให้เกิดประโยชน์สูงสุด   หัวข้อของ แผนปฏิบัติการและงบประมาณการคุ้มครองข้อมูลส่วนบุคคลประจำปี 1. บทสรุปผู้บริหาร  (Executive Summary)  2. วัตถุประสงค์ 3. บทนำ (Introduction) 4. แผนงาน โครงการ…
Read More
Legitimate interest ฐานประโยชน์อันชอบด้วยกฎหมาย

คณะกรรมการคุ้มครองข้อมูลแห่งสหภาพยุโรป (EDPB) เผยแพร่ร่างคู่มือแนวปฏิบัติว่าด้วยการประมวลผลข้อมูลส่วนบุคคลโดยยึด ฐานประโยชน์โดยชอบด้วยกฎหมายภายใต้ GDPR เพื่อประชาพิจารณ์

คณะกรรมการคุ้มครองข้อมูลแห่งสหภาพยุโรป (EDPB) เผยแพร่ร่างคู่มือแนวปฏิบัติเกี่ยวกับการประมวลผลข้อมูลส่วนบุคคลโดยยึดฐานประโยชน์โดยชอบด้วยกฎหมายภายใต้ GDPR เพื่อประชาพิจารณ์ โดยร่างคู่มือฯ ที่มีมติเห็นชอบเมื่อวันที่ 8 ตุลาคม 2024 ฉบับนี้ระบุถึงหลักเกณฑ์ที่ผู้ควบคุมข้อมูลส่วนบุคคลต้องบรรลุเพื่อประมวลผลข้อมูลอย่างถูกต้องตามกฎหมาย GDPR มาตรา 6(1)(f) ไว้อย่างละเอียด โดยมีเงื่อนไข 3 ข้อ ดังนี้ การแสวงหาประโยชน์โดยชอบด้วยกฎหมาย ประโยชน์ดังกล่าวจะต้องมีลักษณะที่ถูกต้องตามกฎหมาย ชัดเจน และเป็นปัจจุบัน เช่น เพื่อการป้องกันการฉ้อโกง การรักษาความปลอดภัย เป็นต้น ซึ่งรายการประโยชน์นั้นอาจไม่ได้ถูกระบุอย่างเป็นลายลักษณ์อักษรอยู่ในตัวบทกฎหมาย ความจำเป็นของการประมวลผล การประมวลผลโดยประโยชน์อันชอบธรรมที่แสวงหาจะต้องมีความจำเป็นอย่างยิ่งเพื่อทำตามวัตถุประสงค์ในการประมวลผล และจะต้องประเมินว่าไม่มีวิธีการอื่น ๆ ที่ล่วงล้ำต่อความเป็นส่วนตัวน้อยกว่าที่สามารถกระทำแทนได้ การถ่วงดุล การถ่วงดุลจะต้องมีขึ้นระหว่างประโยชน์อันชอบธรรมของผู้ควบคุมข้อมูลส่วนบุคคล และสิทธิขั้นพื้นฐานและเสรีภาพ ตลอดจนประโยชน์ของเจ้าของข้อมูลส่วนบุคคล คู่มือแนะแนวปฏิบัติไว้ว่าควรมีการร่างแผนผังของสิทธิ/เสรีภาพออกมาอย่างชัดเจน สิทธิหรือผลประโยชน์ของเจ้าของข้อมูลที่อาจได้รับผลกระทบ และผลกระทบที่อาจเกิดขึ้น โดยมีรายการปัจจัยจำเป็นที่เกี่ยวข้องแนบมาด้วย คณะกรรมการคุ้มครองข้อมูลแห่งสหภาพยุโรป (EDPB) ยังให้ข้อเสนอแนะอย่างละเอียดและตัวอย่างการประยุกต์ใช้กฎหมาย GDPR มาตรา 6(1)(f) ในบริบทต่าง ๆ เช่น…
Read More

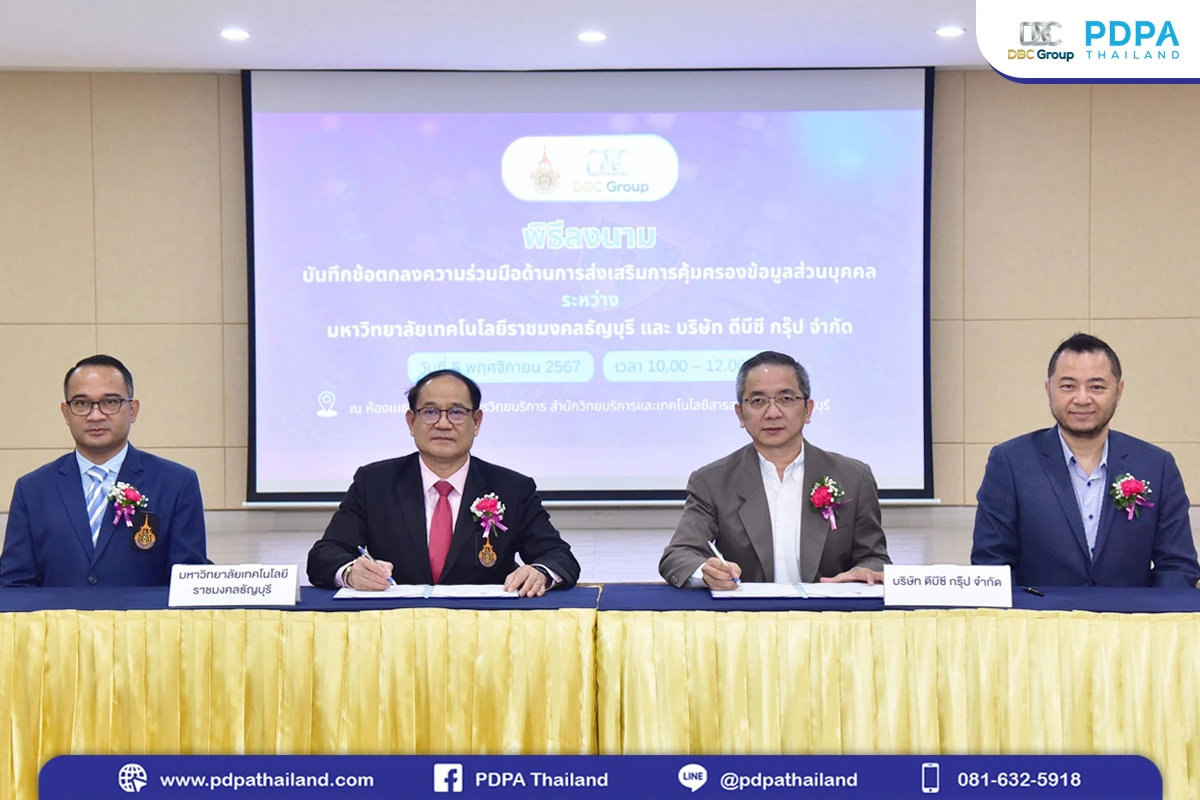
พิธีลงนามข้อตกลง (MoU) บริษัท ดีบีซี กรุ๊ป จำกัด กับมหาวิทยาลัยเทคโนโลยีราชมงคลธัญบุรี

พิธีลงนามข้อตกลง (MoU) ระหว่าง บริษัท ดีบีซี กรุ๊ป จำกัด กับมหาวิทยาลัยเทคโนโลยีราชมงคลธัญบุรี เพื่อเสริมความแข็งแกร่งด้านการคุ้มครองข้อมูลส่วนบุคคล ความมั่นคงปลอดภัยทางดิจิทัลรวมถึงธรรมาภิบาลข้อมูล ตามกฎหมาย PDPA วันที่ 5 พฤศจิกายน 2567 – ดร.อุดมธิปก ไพรเกษตร Dome Udomtipok Phaikaset ประธานเจ้าหน้าที่บริหาร ร่วมกับ อาจารย์สุกฤษ โกยอัครเดช ประธานเจ้าหน้าที่ฝ่ายปรึกษาและสอบทาน บริษัท ดีบีซี กรุ๊ป จำกัด นำทีมร่วมพิธีลงนามบันทึกข้อตกลงความร่วมมือด้านการคุ้มครองข้อมูลส่วนบุคคล กับมหาวิทยาลัยเทคโนโลยีราชมงคลธัญบุรี ณ ห้องเมธาวี ชั้น 5 อาคารวิทยบริการและเทคโนโลยีสารสนเทศ มทร.ธัญบุรี จ.ปทุมธานี สำหรับความร่วมมือในครั้งนี้ เพื่อเป็นสัญลักษณ์แห่งความร่วมมือและสนับสนุนด้านการคุ้มครองข้อมูลส่วนบุคคลในแวดวงการศึกษาภายใต้กฎหมาย PDPA และกฎหมายอื่น ๆ ที่เกี่ยวข้อง “ความร่วมมือครั้งนี้ไม่เพียงช่วยเสริมสร้างมาตรฐานความปลอดภัยของข้อมูล แต่ยังเป็นการพัฒนากรอบการทำงานที่โปร่งใสและมีประสิทธิภาพ ซึ่งจะช่วยส่งเสริมการเข้าถึงข้อมูลอย่างยั่งยืน” ดร.อุดมธิปก…
Read More
PDPA DPO Guideline

DPO Guideline: แนวทางการแนะนำองค์กรเกี่ยวกับการทำข้อมูลนิรนาม (Anonymization)

ตาม พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล พ.ศ.2562 และ ประกาศคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล เรื่อง หลักเกณฑ์ในการลบหรือทำลาย หรือทำให้ข้อมูลส่วนบุคคลเป็นข้อมูลที่ไม่สามารถระบุตัวบุคคลที่เป็นเจ้าของข้อมูลส่วนบุคคลได้ พ.ศ. 2567 เจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล (Data Protection Officer DPO) มีบทบาทหน้าที่ต้องให้คำแนะนำเกี่ยวกับการคุ้มครองข้อมูลส่วนบุคคล ดังนั้น DPO ควรสามารถให้แนะนำองค์กรเกี่ยวกับการทำข้อมูลนิรนาม (Anonymization) ซึ่งจะต้องคำนึงถึงการจัดการและความสอดคล้องกับกฎหมายคุ้มครองข้อมูลส่วนบุคคล (PDPA) รวมทั้งลดความเสี่ยงต่อการละเมิดข้อมูลส่วนบุคคลได้ ดังนี้ การทำเป็นข้อมูลนิรนามสำหรับกิจกรรมใหม่ ให้วางแผนตั้งแต่การเก็บข้อมูลส่วนบุคคล 1.1 ส่งเสริมการทำข้อมูลนิรนามตั้งแต่เริ่มต้น (Privacy by Design)   – แนะนำให้ วางแผนการทำข้อมูลนิรนามตั้งแต่การเก็บข้อมูล ในกระบวนการประมวลผล เพื่อป้องกันความเสี่ยงในการละเมิดข้อมูลส่วนบุคคล และช่วยลดภาระในการจัดการข้อมูลในระยะยาว   – องค์กรควรสร้างระบบการจัดเก็บและประมวลผลข้อมูลที่ รองรับการนิรนาม เช่น การออกแบบระบบให้สามารถลบข้อมูลตัวระบุส่วนบุคคล (Direct Identifiers) ได้ทันทีที่ไม่จำเป็นต้องใช้ และเก็บเฉพาะข้อมูลที่นิรนามเพื่อการวิเคราะห์ต่อไป   –…
Read More
กรณีศึกษา PDPA

กรณีศึกษา การลบทำลายข้อมูล การทำข้อมูลนิรนาม และการทำเป็นข้อมูลแฝง ตาม PDPA

          ปัจจุบันคณะกรรมการคุ้มครองข้อมูลส่วนบุคคลได้ออก ประกาศคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล เรื่อง หลักเกณฑ์ในการลบหรือทำลาย หรือทำให้ข้อมูลส่วนบุคคลเป็นข้อมูลที่ไม่สามารถระบุตัวบุคคลที่เป็นเจ้าของข้อมูลส่วนบุคคลได้ พ.ศ. 2567 ภายใต้พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 (PDPA) ซึ่งมีผลบังคับใช้วันที่ 11 พฤศจิกายน 2567 เพื่อให้องค์กรต่างๆ และเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล หรือ DPO มีแนวทางการนำประกาศนี้ไปใช้ในทางปฎิบัติ บทความนี้เราจึงยกตัวอย่างเคสกรณีศึกษาการลบทำลายข้อมูล การทำข้อมูลนิรนาม และการทำข้อมูลแฝงของบริษัทให้เข้าใจมากยิ่งขึ้น ก่อนอื่นมาทำความเข้าใจ การลบทำลายข้อมูล การทำข้อมูลนิรนาม การทำเป็นข้อมูลแฝง ว่าคืออะไร ควรใช้เมื่อไร และวิธีการทำอย่างไรคร่าว ๆ ดังนี้ 1.การลบทำลายข้อมูล (Data Deletion and Destruction) คือการทำให้ข้อมูลสูญหายไปถาวร ไม่สามารถนำกลับมาได้ไม่ว่ากรณีใด ๆ ซึ่งควรใช้ในกรณีต่อไปนี้ ข้อมูลไม่จำเป็นต้องใช้งานอีกต่อไป (เช่น หมดอายุการใช้งานตามที่กฎหมายกำหนด) เจ้าของข้อมูลร้องขอให้ลบข้อมูล…
Read More