PDPA Thailand

  • Home
  • Author: PDPA Thailand
  • Page 38

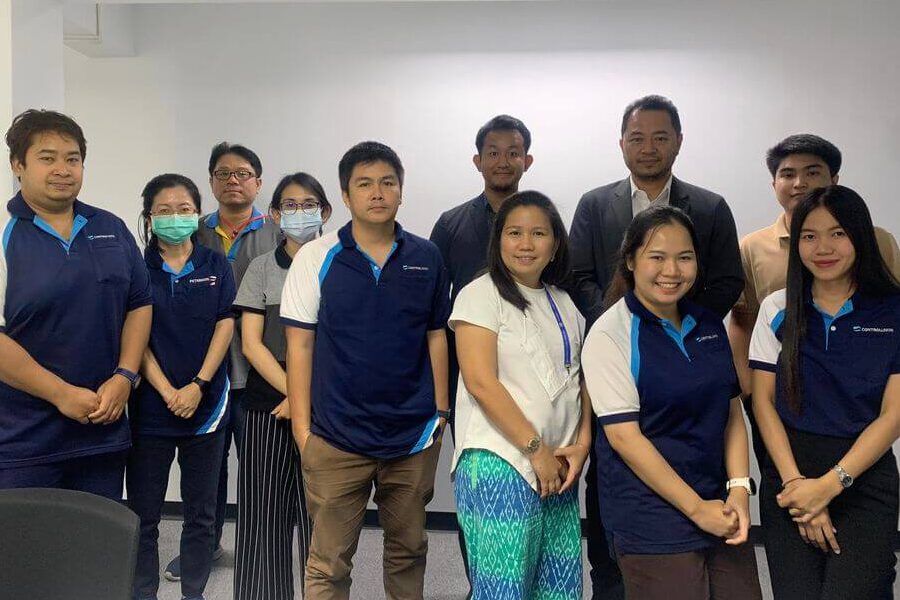
จัดการอบรมความรู้พื้นฐานด้านการคุ้มครองข้อมูลส่วนบุคคล พ.ศ.2562ให้แก่ บริษัท คอนโทรล ยูเนี่ยน (ประเทศไทย) จำกัด

     บริษัท ดิจิทัล บิสิเนส คอนซัลท์ จํากัด (PDPA Thailand) ในฐานะที่ปรึกษาด้านการคุ้มครองข้อมูลส่วนบุคคลให้แก่ บริษัท คอนโทรล ยูเนี่ยน (ประเทศไทย) จำกัด จัดการอบรมความรู้พื้นฐานพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ.2562 และการจัดทำใบบันทึกกิจกรรม (Data Inventory Mapping: DIM) พร้อม Workshop เพื่อให้คณะทำงานมีความรู้ ความเข้าใจเกี่ยวกับการคุ้มครองข้อมูลส่วนบุคคล และสามารถนำไปปรับใช้ในการทำงานเพื่อให้สอดคล้องกับกฎหมายคุ้มครองข้อมูลส่วนบุคคล ณ บริษัท คอนโทรล ยูเนี่ยน (ประเทศไทย) จำกัด เมื่อวันที่ 14 มิถุนายน 2566#pdpa #pdpathailand #DBC ภาพบรรยากาศการอบรม บริษัท คอนโทรล ยูเนี่ยน (ประเทศไทย) Previous image Next image
Read More
สรุปเหตุการณ์ ข้อมูลรั่ว PDPA

สรุปเหตุการณ์ “ข้อมูลรั่วไหล” 2561-2566

กว่า 6 ปีที่ผ่านมา ประเทศไทยมีข่าวการหลุดรั่วของข้อมูลส่วนบุคคลเป็นจำนวนมาก ทั้งจากการกระทำของแฮกเกอร์ที่เข้ามาเจาะระบบ ทั้งจากการป้องกันการหลุดรั่วของข้อมูลส่วนบุคคลที่หละหลวม PDPA Thailand และวันนี้เป็นวันครบรอบ 1 นับจากวันที่ 1 มิถุนายน 2565 ที่กฎหมาย PDPA มีผลบังคับใช้เต็มรูปแบบ PDPA Thailand จึงรวบรวมเหตุการณ์สำคัญ ๆ ที่เกิดขึ้นมาตั้งแต่ปี พ.ศ.2561 จนถึง พ.ศ.2566 มาให้ดูกัน   เมษายน 2561 ข้อมูลลูกค้า True Move H หลุดรั่ว ฐานข้อมูลลูกค้า Truemove H ที่สมัครซื้อซิมพร้อมมือถือผ่าน iTruemart หลุดรั่วจำนวน 64,000 ราย ที่มา https://www.beartai.com/news/it-thai-news/233905   กันยายน 2563 โรงพยาบาลสระบุรี ถูกแรนซัมแวร์โจมตี “โรงพยาบาลสระบุรี”…
Read More

ใช้รูปถ่ายคนไข้อย่างไรไม่ให้ละเมิดสิทธิคนไข้

เนื่องจากปัจจุบันเทคโนโลยีมีความก้าวไกลไปมากทำให้การดำเนินการต่าง ๆเป็นไปอย่างสะดวกมากขึ้น ตั้งแต่การเดินทางรวมถึงกระบวนการทำงานต่าง ๆ ซึ่งหนึ่งในองค์กรที่มีการนำวิทยาการนำมาใช้ ได้แก่ สถานพยาบาลนั่นเอง ซึ่งปัจจุบันนั้นมีนำเทคโนโลยีมาใช้เพื่อความสะดวกสบาย เช่น ใช้หุ่นยนต์ในการส่งแฟ้มเอกสารระหว่างแผนก หรือการใช้ระบบต่างเพื่อรวบรวมข้อมูลคนไข้ไว้ที่เดียวกันเพื่อสะดวกต่อการค้นหา ซึ่งกระบวนการหนึ่งที่มีการใช้งานได้แก่ การส่งต่อรูปถ่าย ซึ่งปัจจุบันนั้นวัตถุประสงค์หลัก ๆในการส่งรูปถ่ายจะเป็นไปเพื่อประโยชน์ทางการรักษาหรือติดตามอาการของผู้ป่วย ทั้งนี้ มันมีข้อสังเกตว่า ข้อมูลรูปถ่ายคนไข้เป็นข้อมูลอ่อนไหวหรือไม่ และหากจำเป็นต้องมีการใข้ข้อมูลภาพถ่ายจะต้องใช้อย่างไรเพื่อให้สอดคล้องตามหลักของ PDPA ข้อมูลรูปถ่ายคนไข้ถือว่าเป็นข้อมูลอ่อนไหวหรือไม่ จากที่เราทราบกับข้อมูลอ่อนไหว ได้แก่ข้อมูลเกี่ยวกับ เชื้อชาติ เผ่าพันธุ์ ความคิดเห็นทางการเมือง ศาสนา พฤติกรรมทางเพศ ประวัติอาชญากรรม ข้อมูลสุขภาพ เป็นต้น ซึ่งข้อมูลภาพถ่ายคนไข้นั้นถือได้ว่าเป็นข้อมูลสุขภาพ ตามระเบียบกระทรวงสาธารณสุขว่าด้วยการคุ้มครองและจัดการข้อมูลด้านสุขภาพของบุคคล พ.ศ. 2561 ที่นี้เมื่อทราบว่าเป็นข้อมูลส่วนบุคคลที่อ่อนไหว จึงจำเป็นต้องมีแนวหรือหลักการเพื่อให้การใช้ข้อมูลรูปถ่ายเป็นไปตามหลักของ PDPA หากจำเป็นต้องใช้ ต้องทำอย่างไร โดยหลักการของการคุ้มครองข้อมูลส่วนบุคคล การใช้ข้อมูลส่วนบุคคลควรใช้ข้อมูลตราบเท่าที่จำเป็น เช่นกัน การใช้ข้อมูลรูปถ่ายคนไข้ก็ควรจะต้องมีการใช้ข้อมูลเท่าที่จำเป็นเช่นกัน โดยเมื่อจำเป็นต้องมีการเก็บมูล จำเป็นต้องมีการขอความยินยอมก่อน รวมถึงมีการแจ้งวัตถุประสงค์ในการเก็บข้อมูลภาพถ่ายคนไข้ ซึ่งการแจ้งประกาศนั้นอาจจะมีเป็นการแจ้งเป็นประกาศความเป็นส่วนตัวของ คนไข้หรือลูกค้าตามแต่กรณี ต่อมาในการใช้งานหรือประมวลผลควรใช้เท่าที่จำเป็นซึ่งได้แก่ใช้เพื่อรักษาหรือติดตามอาการเท่านั้น…
Read More

Hotel limousine กับ PDPA สิ่งที่ต้องกังวลเมื่อส่งข้อมูลไปนอกโรงแรม

จากบทความครั้งที่แล้ว เรื่อง Hotel reservation ไม่เกี่ยวกับ PDPA จริงหรือ ? ที่ได้มีการกล่าวถึงกระบวนการการจองที่พักในหลายรูปแบบ เช่น เว็บไซต์ เอเย่น walk-in ในวันนี้เราจะมากล่าวถึงกระบวนการที่ต่อเนื่องกันคือ กระบวนการการรับส่งจากสนามบินหรือสถานที่ต่างๆ ไปยังโรงแรม ในบางกรณีผู้เข้าพักบางท่านอาจมีความต้องการใช้บริการรถรับส่งเพื่อให้รับจากสนามบินมายังโรงแรมเพื่อความสะดวกของผู้เข้าพัก รูปแบบการรับส่งที่สนามบินโดยทั่วไปสามารถแบ่งออกได้เป็น 2 รูปแบบ ได้แก่ Inhouse limousine คือ กรณีที่โรงแรมมีบริการรับส่งด้วยตัวเอง Outsource limousine คือ กรณีที่โรงแรมมีการจ้างบริษัทรับส่งภายนอก ให้ดำเนินการรับส่งผู้เข้าพักแทนโรงแรม ในกรณีที่โรงแรมมีบริการรับส่งด้วยตัวเอง (Inhouse limousine)  โดยทั่วไปข้อมูลของผู้เข้าพักจะถูกโรงแรมเก็บมาแล้วจากขั้นตอนการจองห้องพัก แต่อาจมีการนำข้อมูลดังกล่าวมาใช้เพื่อเป็นการยืนยันตัวผู้เข้าพักอีกครั้ง การนำข้อมูลมาใช้ในกระบวนการนี้ โรงแรมต้องมีการระบุวัตถุประสงค์นี้เข้าไปในประกาศความเป็นส่วนตัวของผู้เข้าพัก (Privacy notice) และแจ้งให้ผู้เข้าพักทราบในขั้นตอนการรับจองห้องพัก หรือจะแจ้งอีกครั้งเพื่อเป็นการแจ้งย้ำให้ผู้เข้าพักทราบก็ย่อมทำได้ นอกจากนี้ การที่โรงแรมนำข้อมูลมาใช้ประมวลผลในกระบวนการนี้สามารถใช้ฐานสัญญา ตามมาตรา 24(3) ในการจัดเก็บข้อมูลส่วนบุคคลได้ เนื่องจากเป็นการจำเป็นเพื่อใช้ในการดำเนินการตามคำขอก่อนการเข้าทำสัญญาใช้บริการ ในกรณีที่โรงแรมมีการจ้างบริษัทรับส่งภายนอก ให้ดำเนินการรับส่งผู้เข้าพักแทนโรงแรม หรือ Outsource limousine…
Read More

รู้หรือไม่ Data Governance ทำให้การดำเนินงานของ PDPA ง่ายขึ้น

ข้อมูลเป็นกลไกสำคัญในการขับเคลื่อนการดําเนินงานของหน่วยงาน เพื่อนําไปสู่เป้าหมายที่กําหนดไว้ ทั้งยังเป็นหนึ่งในทรัพย์สินที่สําคัญที่องค์กรต้องให้ความสำคัญ การจัดเก็บและควบคุมไม่ให้เกิดการใช้ข้อมูลอย่างไม่ถูกต้องตามวัตถุประสงค์และเป้าหมายขององค์กร จึงมีความสำคัญอย่างยิ่งที่องค์กรจะต้องดำเนินการ โดยการจัดให้มีการกำกับดูแลข้อมูลภายในองค์กรให้เป็นไปตามเป้าหมายที่กำหนดไว้ ทั้งเป็นการดำเนินการให้ข้อมูลมีความพร้อมใช้งาน ความสมบูรณ์ และความปลอดภัย ยิ่งข้อมูลดังกล่าวเป็นข้อมูลที่เกี่ยวข้องกับข้อมูลส่วนบุคคลองค์กรยิ่งมีความจำเป็นอย่างยิ่งในการที่จะต้องจัดการให้มีความพร้อมใช้งานและมีความปลอดภัยมากยิ่งขึ้นเพื่อป้องกันมิให้เกิดเหตุการละเมิดข้อมูลส่วนบุคคล เนื่องจากในปัจจุบันนี้การเก็บข้อมูลของแต่ละองค์กรมีเป็นจำนวนมาก ซึ่งข้อมูลที่เก็บรวบรวมไว้นั้นอาจนำมาใช้หรือไม่นำมาใช้เพื่อให้บรรลุวัตถุประสงค์หรือเป้าหมายที่แท้จริงได้ อีกทั้งปัจจุบันมีการล่วงละเมิดสิทธิความเป็นส่วนตัวของข้อมูลส่วนบุคคลจากการเก็บรวบรวมข้อมูลส่วนบุคคลเป็นจำนวนมากจนสร้างความเดือดร้อนรำคาญหรือความเสียหาย ให้แก่เจ้าของข้อมูลส่วนบุคคล ประกอบกับความก้าวหน้าของเทคโนโลยีทำให้การเก็บรวบรวม เปิดเผยข้อมูลส่วนบุคคลอันเป็นการล่วงละเมิดดังกล่าว ความเสียหายต่อเศรษฐกิจโดยรวม ทำได้โดยง่าย สะดวก ละรวกดเร็ว ก่อให้เกิดความเสียหายต่อเศรษฐกิจโดยรวม ดังนั้นจึงมีความจำเป็นอย่างยิ่งที่ต้องให้ความสำคัญในการจัดการข้อมูลและสร้างมาตราการในการคุ้มคุ้มครองข้อมูลส่วนบุคคลไปพร้อม ๆ กัน Data Governance หรือธรรมภิบาลข้อมูล คือ การกําหนดสิทธิในการตัดสินใจและความรับผิดชอบ ในการส่งเสริมให้เกิดกระบวนการจัดทํา การใช้งาน และ การบริหารจัดการข้อมูล รวมถึงกระบวนการที่กําหนดบทบาท นโยบาย และมาตรฐาน ที่ช่วยสนับสนุนให้การ ดําเนินงานเกี่ยวกับข้อมูลมีประสิทธิภาพมากยิ่งขึ้น ซึ่งส่งผลให้หน่วยงานหรือองค์กรทั้งภาครัฐและเอกชนสามารถบรรลุเป้าหมายได้ ในการจัดทำ Data Governance หรือธรรมาภิบาลข้อมูลขององค์นั้น ได้มีการกำหนดองค์ประกอบหลักสำคัญของการจัดการข้อมูลที่ดี โดยหน่วยงาน Intra-governmental Group on Geographic Information…
Read More

PDPA กับ PIPL ต่างกันอย่างไร ไปดูกัน!!!

กฎหมายคุ้มครองข้อมูลส่วนบุคคลแห่งสาธารณรัฐประชาชนจีน (Personal Information Protection Law) หรือ PIPL เป็นกฎหมายความเป็นส่วนตัวของข้อมูลที่รัฐบาลจีนออกในเดือนสิงหาคม 2021 โดยมีวัตถุประสงค์เพื่อเสริมสร้างการปกป้องข้อมูลส่วนบุคคลและความเป็นส่วนตัวของประชาชนจีน กฎหมายนี้ใช้กับองค์กรและธุรกิจที่รวบรวม ใช้ ประมวลผล และจัดเก็บข้อมูลส่วนบุคคลของพลเมืองจีนไม่ว่าจะตั้งอยู่ที่ใด กำหนดข้อกำหนดในการขอความยินยอม การปกป้องข้อมูลส่วนบุคคล และการให้สิทธิแก่บุคคลในการเข้าถึง แก้ไข และลบข้อมูลส่วนบุคคลของตน กฎหมายยังมีบทลงโทษสำหรับการฝ่าฝืน ทั้งปรับ พักใช้ หรือเพิกถอนใบอนุญาตประกอบกิจการ PIPL คาดว่าจะมีผลกระทบอย่างมีนัยสำคัญต่อวิธีการดำเนินงานของธุรกิจในประเทศจีนและวิธีการประมวลผลข้อมูลส่วนบุคคล ทั้ง PDPA และ PIPL ต่างก็เป็นกฎหมายที่มุ่งเน้นคุ้มครองสิทธิความเป็นส่วนตัวของบุคคลในประเทศของตน แม้ว่ากฎหมายทั้งสองจะมีความคล้ายคลึงกันอยู่บ้าง แต่ก็มีข้อแตกต่างที่สำคัญบางประการเช่นกัน ข้อแตกต่างบางประการระหว่าง PDPA ของไทยกับ PIPL ของจีน มีดังนี้ ขอบเขตการบังคับใช้(Scope) : PDPA แบ่งแยกกันระหว่างผู้ควบคุมข้อมูลและผู้ประมวลผลข้อมูล ในขณะที่ PIPL รวมทุกอย่างเป็นผู้ประมวลผลข้อมูล คำจำกัดความ(Definition) : กฎหมายทั้งสองฉบับใช้คําจํากัดความที่เกี่ยวข้องกับข้อมูลส่วนบุคคลแตกต่างกันบางคํา ตัวอย่างเช่น PDPA นิยามข้อมูลส่วนบุคคลว่า “ข้อมูลใด…
Read More

ทะเบียนเข้าพัก (ร.ร.4) และบัตรผู้เข้าพัก (ร.ร.3) ที่โรงแรมต้องส่งให้กับกรมการปกครองและมีเก็บไว้เพื่อตรวจสอบ มีความเสี่ยงด้าน PDPA อย่างไร

     จากบทความครั้งที่แล้ว เรื่อง เก็บข้อมูลผู้เข้าพักอย่างไร ในขั้นตอนการลงทะเบียนเข้าพัก (Checked-in Process) ให้ถูกต้องตาม PDPA ที่ได้มีการกล่าวถึงกระบวนการการเก็บข้อมูลเมื่อลูกค้าเข้าพักซึ่งเป็นจุดที่มีการเก็บข้อมูลผู้เข้าพักครั้งแรกโดยโรงแรมมีหน้าที่แจ้งประกาศความเป็นส่วนตัวและการขอความยินยอมกรณีที่อาจมีการเก็บข้อมูลอ่อนไหวเมื่อโรงแรมไม่สามารถหาฐานทางกฎหมายมารองรับได้ ในบทความนี้เราจะกล่าวถึงกิจกรรมที่มีความต่อเนื่องจากการลงทะเบียนเข้าพัก นั่นก็คือ กระบวนการการนำส่งทะเบียนผู้เข้าพัก (ร.ร.4) ซึ่งเป็นหน้าที่ตามกฎหมายที่โรงแรมต้องส่งรายละเอียดผู้เข้าพักให้กับกรมการปกครอง รวมถึงเราจะมาพิจารณาถึงความเสี่ยงอื่นๆ ที่เกี่ยวข้องกับการคุ้มครองข้อมูลส่วนบุคคล      กิจกรรมการนำส่งเอกสารการเข้าพักให้กับราชการ ในการลงทะเบียนเข้าพักนั้น เอกสารที่โรงแรมมีหน้าที่ต้องนำส่งหน่วยงานราชการมีอยู่ด้วยกัน 2 เอกสาร คือ 1) เอกสารทะเบียนผู้เข้าพัก หรือ  ร.ร.4 ให้กับกรมการปกครอง และ 2) เอกสาร ตม.30 ที่ต้องนำส่งให้กับสำนักงานตรวจคนเข้าเมือง ซึ่งผู้เขียนจะนำไปกล่าวถึงในบทความถัดไป      สำหรับเอกสาร ร.ร.3 หรือ บัตรทะเบียนผู้พักโรงแรม เป็นเอกสารที่กรมการปกครองกำหนดให้โรงแรมต้องจัดให้มีการบันทึกรายการต่างๆ เกี่ยวกับผู้พักและจํานวนผู้พักในแต่ละห้องทันทีที่มีการเข้าพัก โดยให้ผู้พักคนใดคนหนึ่งเป็นผู้ลงลายมือชื่อในบัตรทะเบียนผู้พัก หากผู้พักมีอายุต่ำกว่า 18 ปีบริบูรณ์และเข้าพักตามลําพัง ให้ผู้จัดการหรือผู้แทนลงลายมือชื่อกํากับไว้และ ภาพแสดงตัวอย่าง แบบฟอร์มใบ…
Read More

เก็บข้อมูลผู้เข้าพักอย่างไร ในขั้นตอนการลงทะเบียนเข้าพัก (Checked-in Process) ให้ถูกต้องตาม PDPA

จากบทความครั้งที่แล้ว เรื่อง Hotel limousine กับ PDPA สิ่งที่ต้องกังวลเมื่อส่งข้อมูลไปนอกโรงแรม ที่ได้มีการกล่าวถึงกระบวนการการรับส่งผู้เข้าพักจากสนามบินหรือสถานที่ต่างๆ ไปยังโรงแรม ซึ่งอาจมีความเสี่ยงเกี่ยวกับการเปิดเผยข้อมูลส่วนบุคคลโดยมิชอบ ในบทความนี้จะกล่าวถึง กระบวนการการลงทะเบียนเข้าพัก (Checked-in Process) ซึ่งเป็นขั้นตอนที่เมื่อลูกค้าได้ทำการค้นหาที่พัก เปรียบเทียบราคา ทำการจองห้องพักและได้เดินทางมาที่โรงแรม สิ่งแรกที่ผู้เข้าพักจะต้องทำคือการลงทะเบียนเข้าพัก ซึ่งการที่โรงแรมจะสามารถดำเนินการให้ครอบคลุมตามกฎหมายคุ้มครองข้อมูลส่วนบุคคล โรงแรมต้องพิจารณาจากวงจรการไหลเวียนข้อมูล ตั้งแต่ การเก็บ การเก็บรักษา การใช้ การเปิดเผย และการทำลายข้อมูล ในการเก็บข้อมูลการลงทะเบียนเข้าพัก โดยทั่วไปแล้วข้อมูลที่มีการจัดเก็บในกระบวนการนี้ เช่น ชื่อ นามสกุล เลขประจำตัวประชาชน/เลขหนังสือเดินทาง อีเมล หมายเลขโทรศัพท์ ช่วงเวลาการเข้าพักและการเดินทาง หลักฐานการโอนเงิน ข้อมูลบัตรเครดิต ข้อมูลการแพ้ทางร่างกายและอาหารที่แพ้ ข้อมูลโรค สภาพความพิการ เป็นต้น ในการจัดเก็บข้อมูลทางโรงแรมสามารถใช้ฐานสัญญา ตามมาตรา 24 (3) ในการจัดเก็บข้อมูลส่วนบุคคลทั่วไป ของผู้เข้าพักได้ เนื่องจากเป็นการดำเนินการการตามสัญญาใช้บริการ ในส่วนข้อมูลที่มีความอ่อนไหว (Sensitive data) เช่น ข้อมูลการแพ้…
Read More

PDPA Awareness เรื่องสำคัญที่ไม่ควรมองข้าม

การมีผลบังคับใช้ของกฎหมายคุ้มครองข้อมูลส่วนบุคคลของประเทศไทย มีการกำหนดหลักเกณฑ์และวิธีการเกี่ยวกับการเก็บรวบรวม ใช้ หรือเปิดเผยข้อมูลส่วนบุคคล รวมไปถึงกำหนดบทบาทหน้าที่ต่าง ๆ ให้กับผู้ควบคุมข้อมูลส่วนบุคคลและผู้ประมวลผลข้อมูลส่วน หนึ่งในหน้าที่ที่กฎหมายกำหนดให้ผู้ควบคุมข้อมูลส่วนบุคคลต้องปฏิบัติคือ การจัดให้มีมาตรการรักษาความมั่นคงปลอดภัยของข้อมูล โดยมาตรการดังกล่าวต้องรวมถึงการสร้างเสริมความตระหนักรู้ด้านความสำคัญของการคุ้มครองข้อมูลส่วนบุคคลและการรักษาความมั่นคงปลอดภัย (privacy and security awareness) แก่บุคลากร พนักงาน ลูกจ้าง หรือบุคคลอื่นที่เป็นผู้ใช้งาน (user) หรือเกี่ยวข้องกับการเก็บรวบรวม ใช้ หรือเปิดเผยข้อมูลส่วนบุคคล  PDPA awareness คือการสร้างความตระหนักรู้ด้านการคุ้มครองข้อมูลส่วนบุคคล ที่เป็นการสื่อสารให้บุคลากร พนักงาน หรือลูกจ้างในองค์กรเห็นว่า การคุ้มครองข้อมูลส่วนบุคคลนั้นมีความสำคัญอย่างไร ทั้งยังชี้ให้เห็นถึงความเสี่ยงที่เกิดจากการใช้ข้อมูลส่วนบุคคลในการทำงานโดยไม่ใช้ความระมัดระวัง จะก่อให้เกิดโทษอย่างไรบ้าง การสร้างเสริมความตระหนักรู้ให้แก่บุคลากร พนักงาน หรือลูกจ้าง เป็นการป้องกันความผิดพลาดที่เกิดจากบุคคล (human error) ในการนำข้อมูลส่วนบุคคลไปใช้ใช้การดำเนินงานขององค์กร สิ่งสำคัญอย่างแรกที่จะต้องมีการสร้างความตระหนักรู้ให้กับบุคลากรในองค์กร คือ ความรู้พื้นฐานเกี่ยวกับการคุ้มครองข้อมูลส่วนบุคคล (PDPA Fundamental awareness) เพื่อให้บุคลากรได้ทราบว่ากฎหมายคุ้มครองข้อมูลส่วนบุคคลนั้นสำคัญอย่างไรกับการทำงาน มีหลัการพื้นฐานอย่างไร การเก็บรวบรวม ใช้ หรือเปิดเผยข้อมูลส่วนบุคคล ต้องดำเนินการอย่างไรจึงจะสอดคล้องกับกฎหมายคุ้มครองข้อมูลส่วนบุคคล…
Read More

รู้หรือยัง ! คุณสามารถตรวจสอบว่าใครใดบ้างที่เข้าถึงข้อมูลทะเบียนบ้านและสำเนาบัตรประชาชนได้ ที่สำนักบริหารการทะเบียน กรมการปกครอง

     สิทธิในการเข้าถึงข้อมูลส่วนบุคคลนั้น เป็นสิทธิที่ให้เจ้าของข้อมูลส่วนบุคคลสามารถแสดงคำขอเข้าถึงข้อมูลส่วนบุคคลของตนได้จากผู้ควบคุมข้อมูลส่วนบุคคลไม่ว่าจะเป็นหน่วยงานรัฐหรือหน่วยงานเอกชน เมื่อไม่นานมานี้ สำนักบริหารการทะเบียน กรมการปกครอง ได้ออกประกาศเพื่อให้ประชาชนสามารถเข้าถึงข้อมูลส่วนบุคคล ซึ่งแสดงรายละเอียดว่ามีใคร หรือหน่วยงานใดที่เข้าถึงข้อมูลเราบ้าง ซึ่งสามารถใช้สิทธิได้ทั้งรูปแบบออนไลน์หรือที่สำนักบริหารทะเบียนได้โดยตรง      สำนักบริหารการทะเบียน คือ หน่วยงานที่มีอำนาจหน้าที่ดำเนินการตามกฎหมายว่าด้วยการทะเบียนราษฎร บัตรประจำตัวประชาชน กฎหมายว่าด้วยสัญชาติและการทะเบียนอื่นที่อยู่ในความรับผิดชอบของกรมการบริหารจัดการฐานข้อมูลกลาง เพื่อการใช้ประโยชน์ร่วมกันทั้งภาครัฐ และภาคเอกชน รวมทั้ง ปฏิบัติงานร่วมกับหรือสนับสนุนการปฎิบัติงานอื่นที่เกี่ยวข้องหรือที่ได้รับมอบหมาย       พระราชบัญญัติกฎหมายคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 มาตรา 30 ได้กำหนดให้ เจ้าของข้อมูลส่วนบุคคล มีสิทธิในการเข้าถึงและและขอสำเนา (Right of Access) ซึ่งสิทธินี้เป็นสิทธิที่ให้เจ้าของข้อมูลส่วนบุคคลสามารถแสดงคำขอเข้าถึงข้อมูลส่วนบุคคลของตนที่ผู้ควบคุมเก็บรวมรวมไว้ เพื่อตรวจสอบและรับรู้รายละเอียดที่เกี่ยวข้อง และสามารถขอรับสำเนาข้อมูลส่วนบุคคลที่ผู้ควบคุมได้เก็บรวบรวมไว้ นอกจากนี้ ผู้ควบคุมข้อมูลส่วนบุคคลสามารถปฏิเสธการใช้สิทธิได้ หากเป็นกรณี      1) ผู้ควบคุมข้อมูลส่วนบุคคลพิสูจน์ได้ว่าการปฏิเสธนั้นเป็นไปตามกฎหมายหรือคำสั่งศาล      2) คำขอนั้นขัดต่อสิทธิหรือเสรีภาพของผู้อื่น…
Read More