PDPA Thailand

  • Home
  • Author: PDPA Thailand
  • Page 6

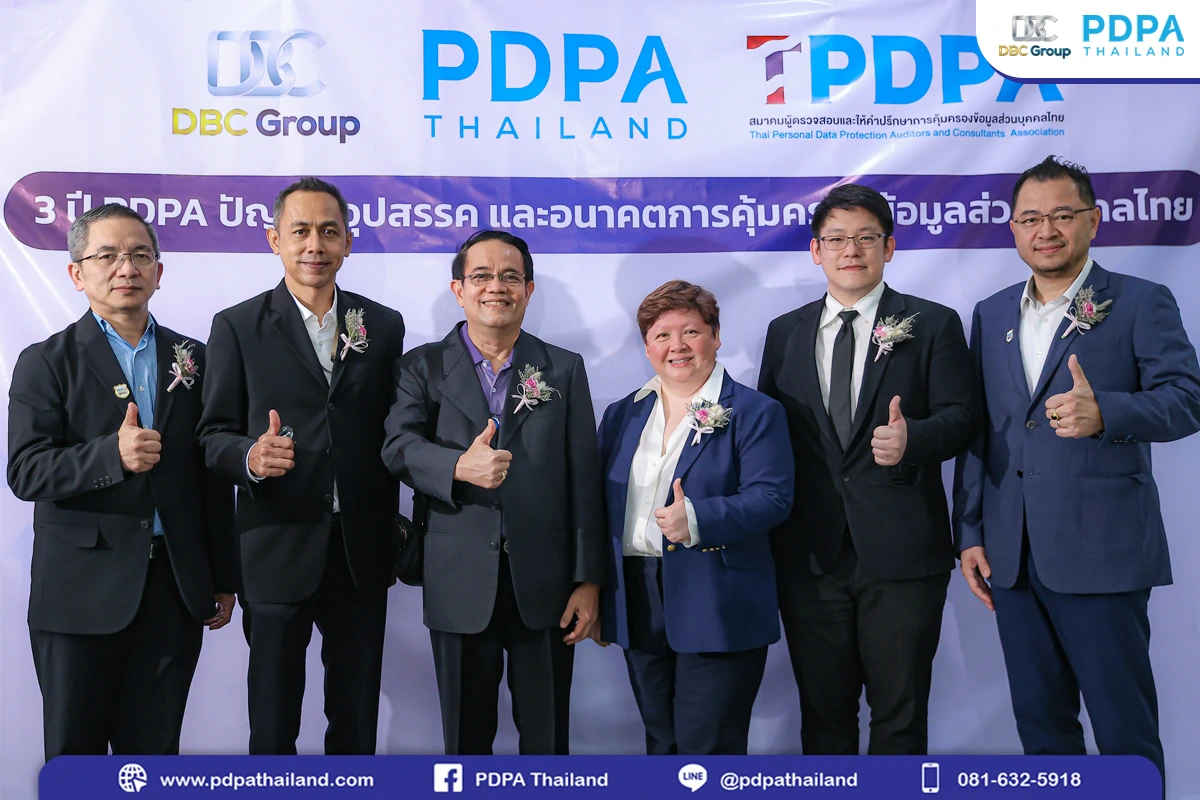
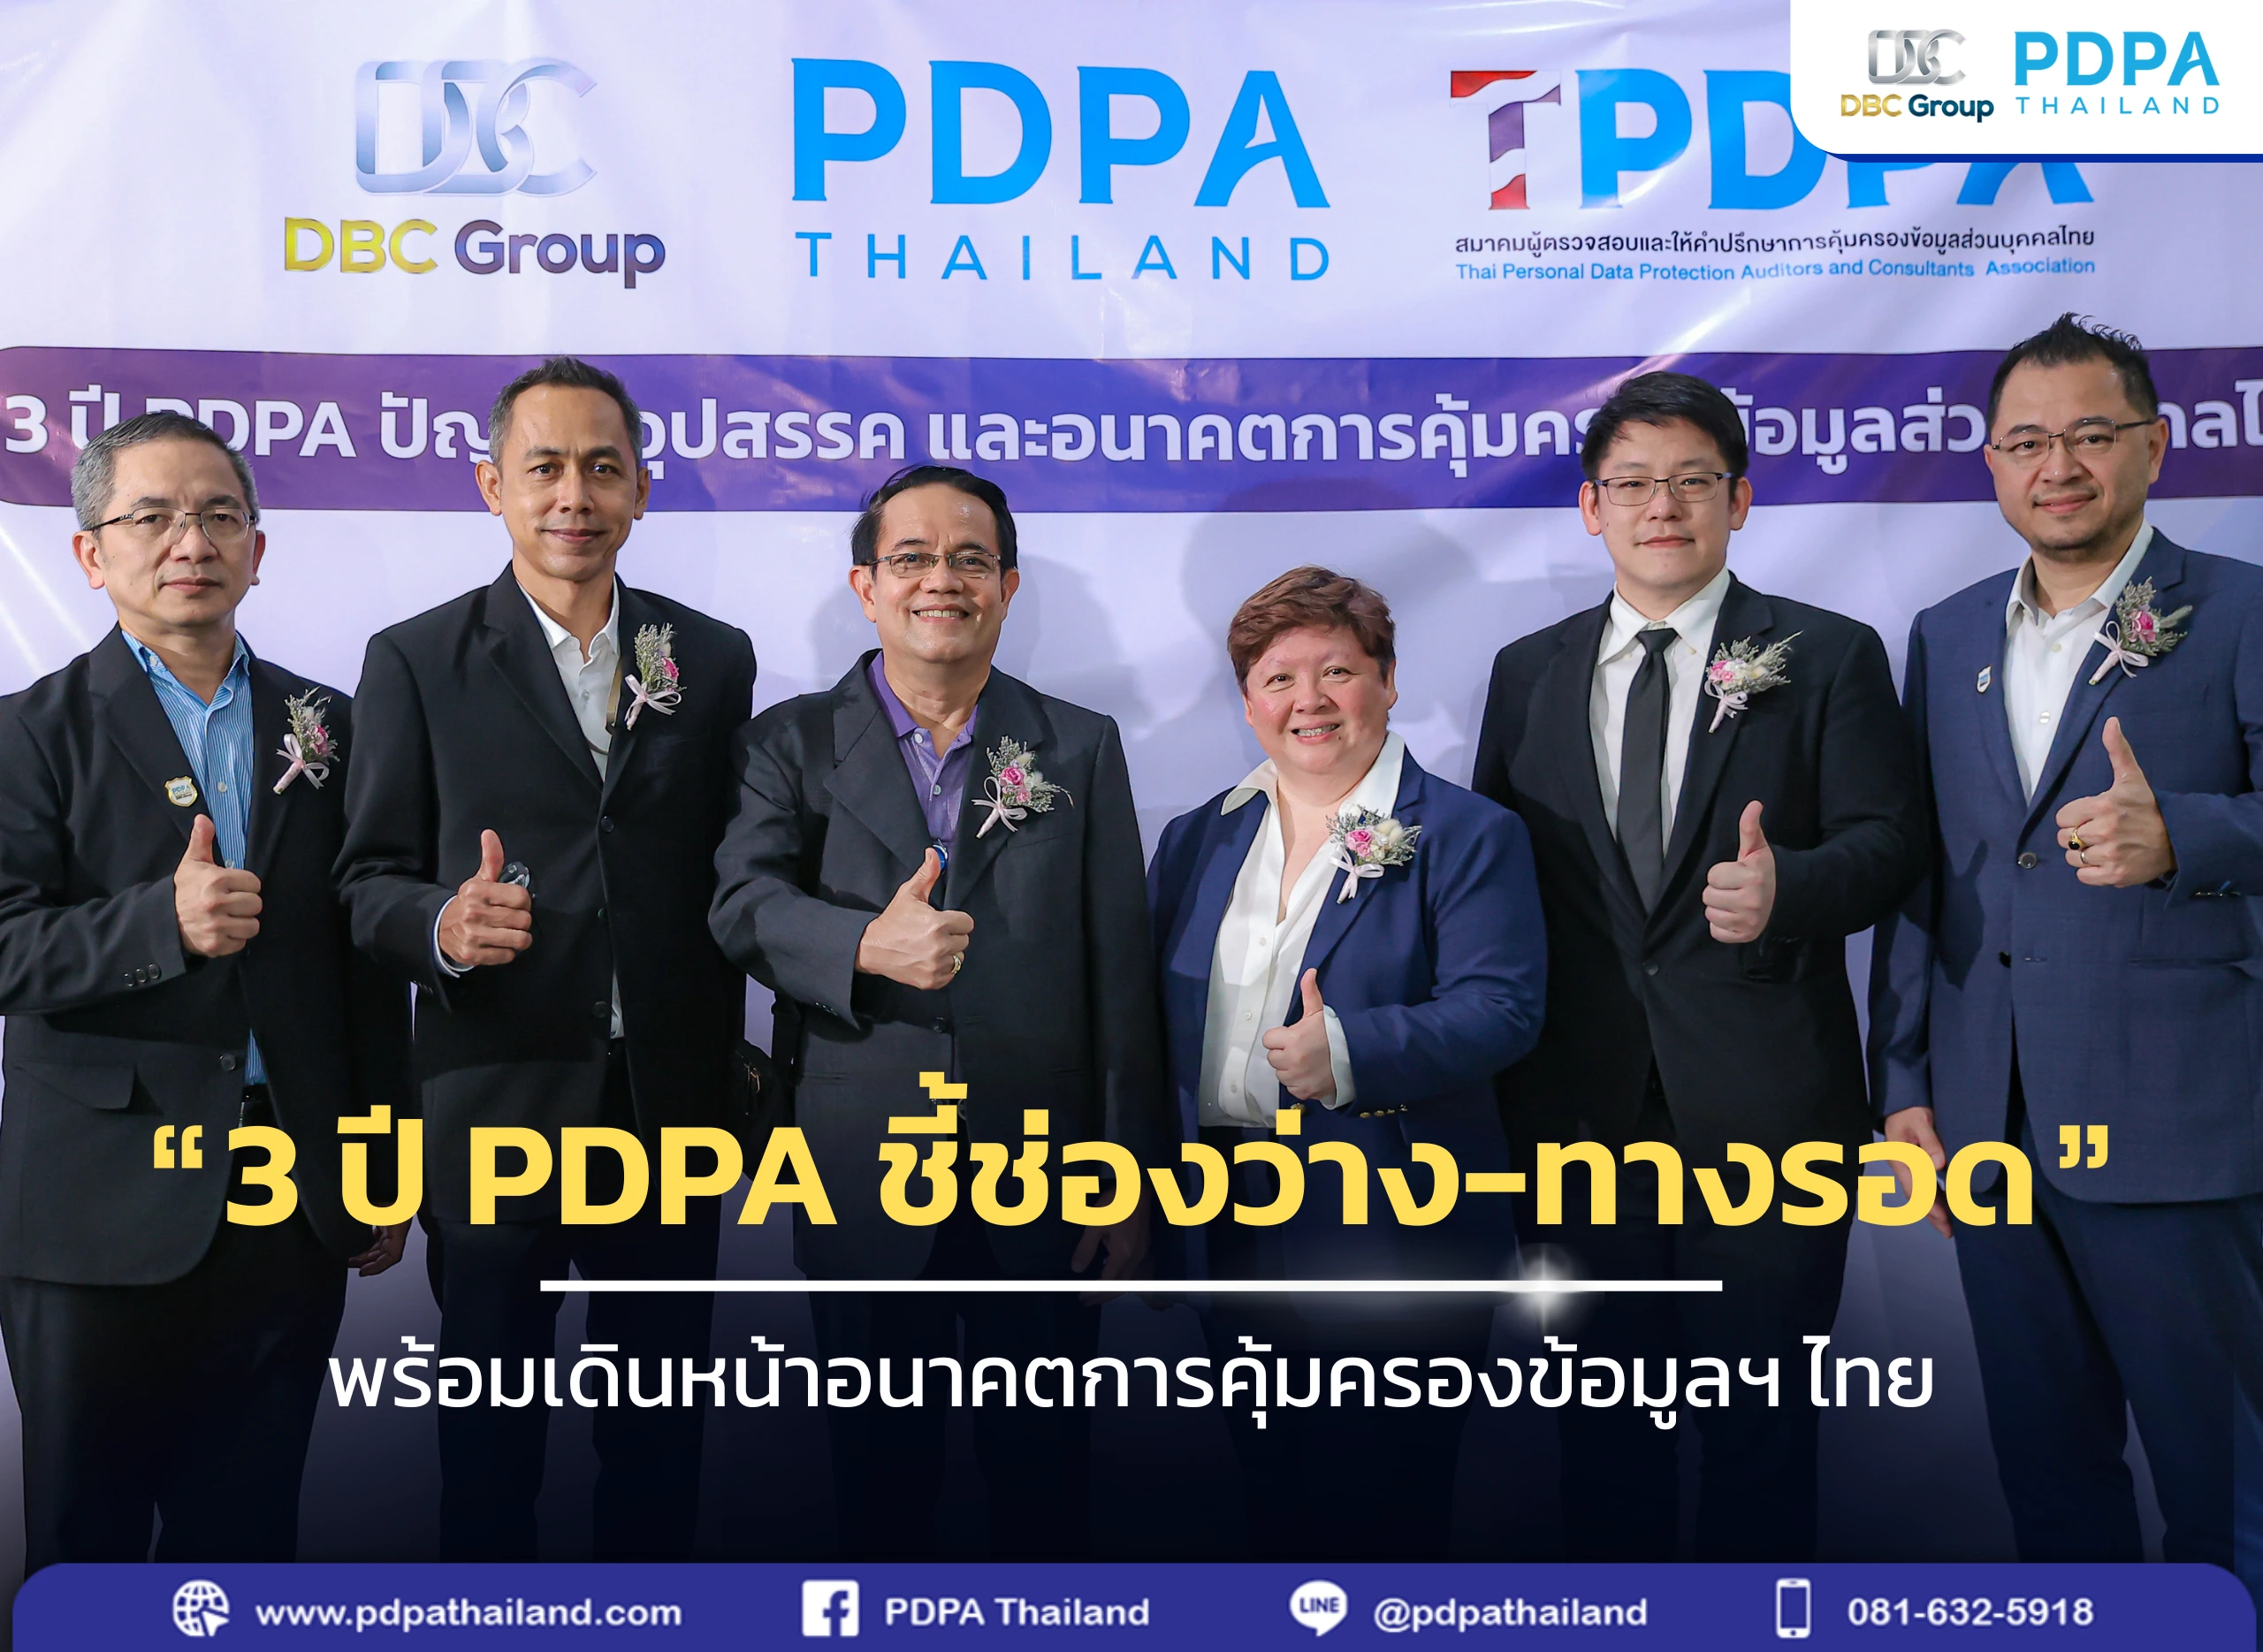
PDPA Thailand จับมือสมาคม TPDPA จัดเสวนาใหญ่ “3 ปี PDPA” ชี้ช่องว่าง-ทางรอด พร้อมเดินหน้าอนาคตการคุ้มครองข้อมูลไทย

วันที่ 20 มิถุนายน 2568 – PDPA Thailand จับมือสมาคม TPDPA และพันธมิตร จัดเวทีเสวนาครั้งใหญ่เนื่องในโอกาสครบรอบ 3 ปีการบังคับใช้กฎหมายคุ้มครองข้อมูลส่วนบุคคล (PDPA) ภายใต้หัวข้อ “ปัญหา อุปสรรค และอนาคตของการคุ้มครองข้อมูลส่วนบุคคลไทย” โดยมีตัวแทนจากทั้งภาครัฐ เอกชน และวิชาการ โดยมีผู้ให้ความสนใจและเข้าร่วมเสวนากว่า 300 ท่าน โดยมีวัตถุประสงค์เพื่อตีแผ่ข้อมูล ประสบการณ์ การเตรียมความพร้อมของแต่ละองค์กร เมื่อกฎหมาย PDPA กลายเป็นปัจจัยสำคัญที่ทุกคนต้องคำนึงถึง และเพื่อเป็นผลักดันให้การคุ้มครองข้อมูลส่วนบุคคลของไทย เป็นไปอย่างมีมาตรฐาน ยกระดับสู่สากล ถอดบทเรียน 3 ปี PDPA “ปัญหา และอุปสรรค” ภาพสะท้อนการเตรียมตัวและการปรับตัว สรุปบทเรียน: การคุ้มครองข้อมูลคือวินัย ไม่ใช่ภาระ ช่วงเช้าได้มีการถ่ายทอดประสบการณ์การดำเนินการด้าน PDPA จากองค์กรชั้นนำ เช่น บริษัท ปตท. จำกัด…
Read More

กฎหมายคุ้มครองข้อมูลส่วนบุคคลของไทย เปรียบเทียบ ตอนที่ 3 (ประเทศเยอรมัน-อังกฤษ )

GDPR กับ PDPA ถ้าต้องให้เปรียบเทียบกฎหมาย PDPA ของไทยกับรัฐสมาชิก (Member states) ของ GDPR ผมขอเลือก ประเทศเยอรมัน กับ ประเทศอังกฤษ ประเทศสหพันธรัฐเยอรมัน เยอรมันมีความสำคัญต่อเศรษฐกิจไทยโดยมีจำนวนนักลงทุน ที่เข้ามาลงทุนในไทยเป็นอันดับ 6 ด้วยมูลค่าการลงทุน 6 พันล้าน* เยอรมันเป็นต้นแบบประมวลกฎหมายแพ่ง และกฎหมายปกครองของไทย แม้ระยะหลังนักเรียนนิติศาสตร์ไทยจะนิยมไปเรียนที่อังกฤษและสหรัฐแทนเนื่องด้วยไม่มีข้อจำกัดด้านภาษา เยอรมันถือว่าเป็น พี่ใหญ่ และเป็นผู้นำในยุโรปครับ การบังคับใช้กฎหมาย GDPR ของเขาแบ่งเป็น 2 ระดับครับ คือระดับ รัฐบาลมลรัฐ (State Level) บริหารงานโดย LfDI (Landesbeauftragter für Datenschutz) มีทั้งหมด 16 LfDI ตามจำนวนรัฐในเยอรมัน LfDI มีอำนาจกำกับกิจการในรัฐของตนเอง เช่น โรงพยาบาลรัฐ, มหาวิทยาลัยในรัฐของตน, …
Read More

กฎหมายคุ้มครองข้อมูลส่วนบุคคลของไทย เปรียบเทียบ ตอนที่ 2 (APPI ญี่ปุ่น vs PDPA ไทย)

ต่อจากความเดิมในบทความที่แล้ว… ถ้าจะขยับการมองกฎหมายเชิงเปรียบเทียบไประดับภูมิภาคเอเชีย ผมจะนึกถึงประเทศญี่ปุ่นเป็นอันดับแรกครับ สาเหตุแรก คือ ประเทศญี่ปุ่นมีระบอบการปกครองใกล้เคียงประเทศไทย คือมีระบอบการปกครองแบบประชาธิปไตย อันมีพระมหากษัตรย์เป็นพระประมุข สาเหตุประการที่สอง คือ ญี่ปุ่นเป็นชาติที่มีการลงทุนในประเทศไทยมากเป็นอันดับ 1 ด้วยตัวเลขการลงทุนมากถึง 32,148 ล้านบาท ในปี 2566 คิดเป็น 25.20% ของยอดลงทุนทั้งหมดในปีนั้น* ประสบการณ์ส่วนตัวที่ให้คำปรึกษาบริษัทญี่ปุ่นมากกว่า +20 จากหลายภาคส่วนธุรกิจอุตสาหกรรม ผมสังเกตว่าธุรกิจสัญชาติญี่ปุ่นทั้งน้อยใหญ่ในประเทศไทย มักจะปฏิบัติตาม (Comply) กับกฎหมายท้องถิ่นอย่างเคร่งครัด ไม่ว่าจะเป็น ธุรกิจยานยนต์ส่วนบุคคล ธุรกิจอิเล็กทรอนิกส์ ธุรกิจกำจัดขยะอุตสาหกรรม ธุรกิจผลิตกล้องถายรูป ธุรกิจร้านค้าปลีกแว่นตา หรือ ธุรกิจการท่องเที่ยว (ทั้ง in bound and out bound tour) สิ่งนี้สะท้อนอะไร?   สะท้อนได้สองมุมครับ มุมแรกสะท้อนว่าคนญี่ปุ่นเป็นคนที่เคารพกฎหมาย (Law-abiding citizen) มุมที่สองสะท้อนว่าการบังคับใช้กฎหมายของเขา “มีประสิทธิภาพ” APPI…
Read More

กฎหมายคุ้มครองข้อมูลส่วนบุคคลของไทย เปรียบเทียบ ตอนที่ 1 (สิงคโปร์)

วันนี้คำว่า “ข้อมูลส่วนบุคคล” ของลูกค้าไม่ใช่ยาขม หรือสิ่งที่องค์กรเข้าใจยากอีกต่อไป หากแต่มันกลายเป็นสินทรัพย์ที่มีค่ายิ่งกว่าทอง และบางครั้ง…ได้รับการจัดว่าสำคัญยิ่งกว่าศักดิ์ศรีของลูกค้าเองเสียอีก บางองค์กรไม่ได้ขายของอีกต่อไป… หากแต่พวกเขาขาย “ข้อมูลลูกค้า” ให้โฆษณา แล้วปล่อยให้ความเชื่อมั่น…หล่นหายไประหว่างทาง ใครมีหน้าที่ปกป้องข้อมูล? และจะปกป้องข้อมูลกันอย่างไร? นี่อาจเป็นคำถาม หรือ เสียงสะท้อนผู้บริโภคที่เริ่มดังขึ้นในยุคนี้ ในวันที่ประเทศไทยของเรา สังคมไทยของเรา ใส่เกียร์ห้า เดินหน้าเข้าสู่ศตวรรษแห่งการใชปัญญาประดิษฐ์ (AI) และการใช้ข้อมูลอย่างเต็มที่ การคุ้มครองข้อมูลจึงไม่ใช่แค่ “เรื่องของกฎหมาย” อีกต่อไปครับ แต่มันกลายเป็น “บทพิสูจน์ภาระรับผิดชอบ” ขององค์กร (Corporate Accountability) ที่ผู้นำองค์กรหรือผู้บริหารองค์กรต้องแสดงออกมาให้เห็นเป็นรูปธรรม ว่าองค์กรจะเลือกปกป้องข้อมูล…เพราะ “กลัว” กฎหมาย หรือเพราะ “เคารพ” เจ้าของข้อมูลจริงๆ ? (…พอเอ่ยถึงความกลัว ผมอดไม่ได้ที่จะนึกถึงสมัยที่ลงเรียนวิชาปรัชญาการเมืองกับ ศ.ดร.เกษียร เตชะพีระ แล้วต้องอ่าน The Republic ของ Plato…จำได้ว่า “ความกลัว” ไม่ได้เป็นแค่เพียงอารมณ์ แต่เป็นผลพวงของความไม่รู้ เช่น…
Read More

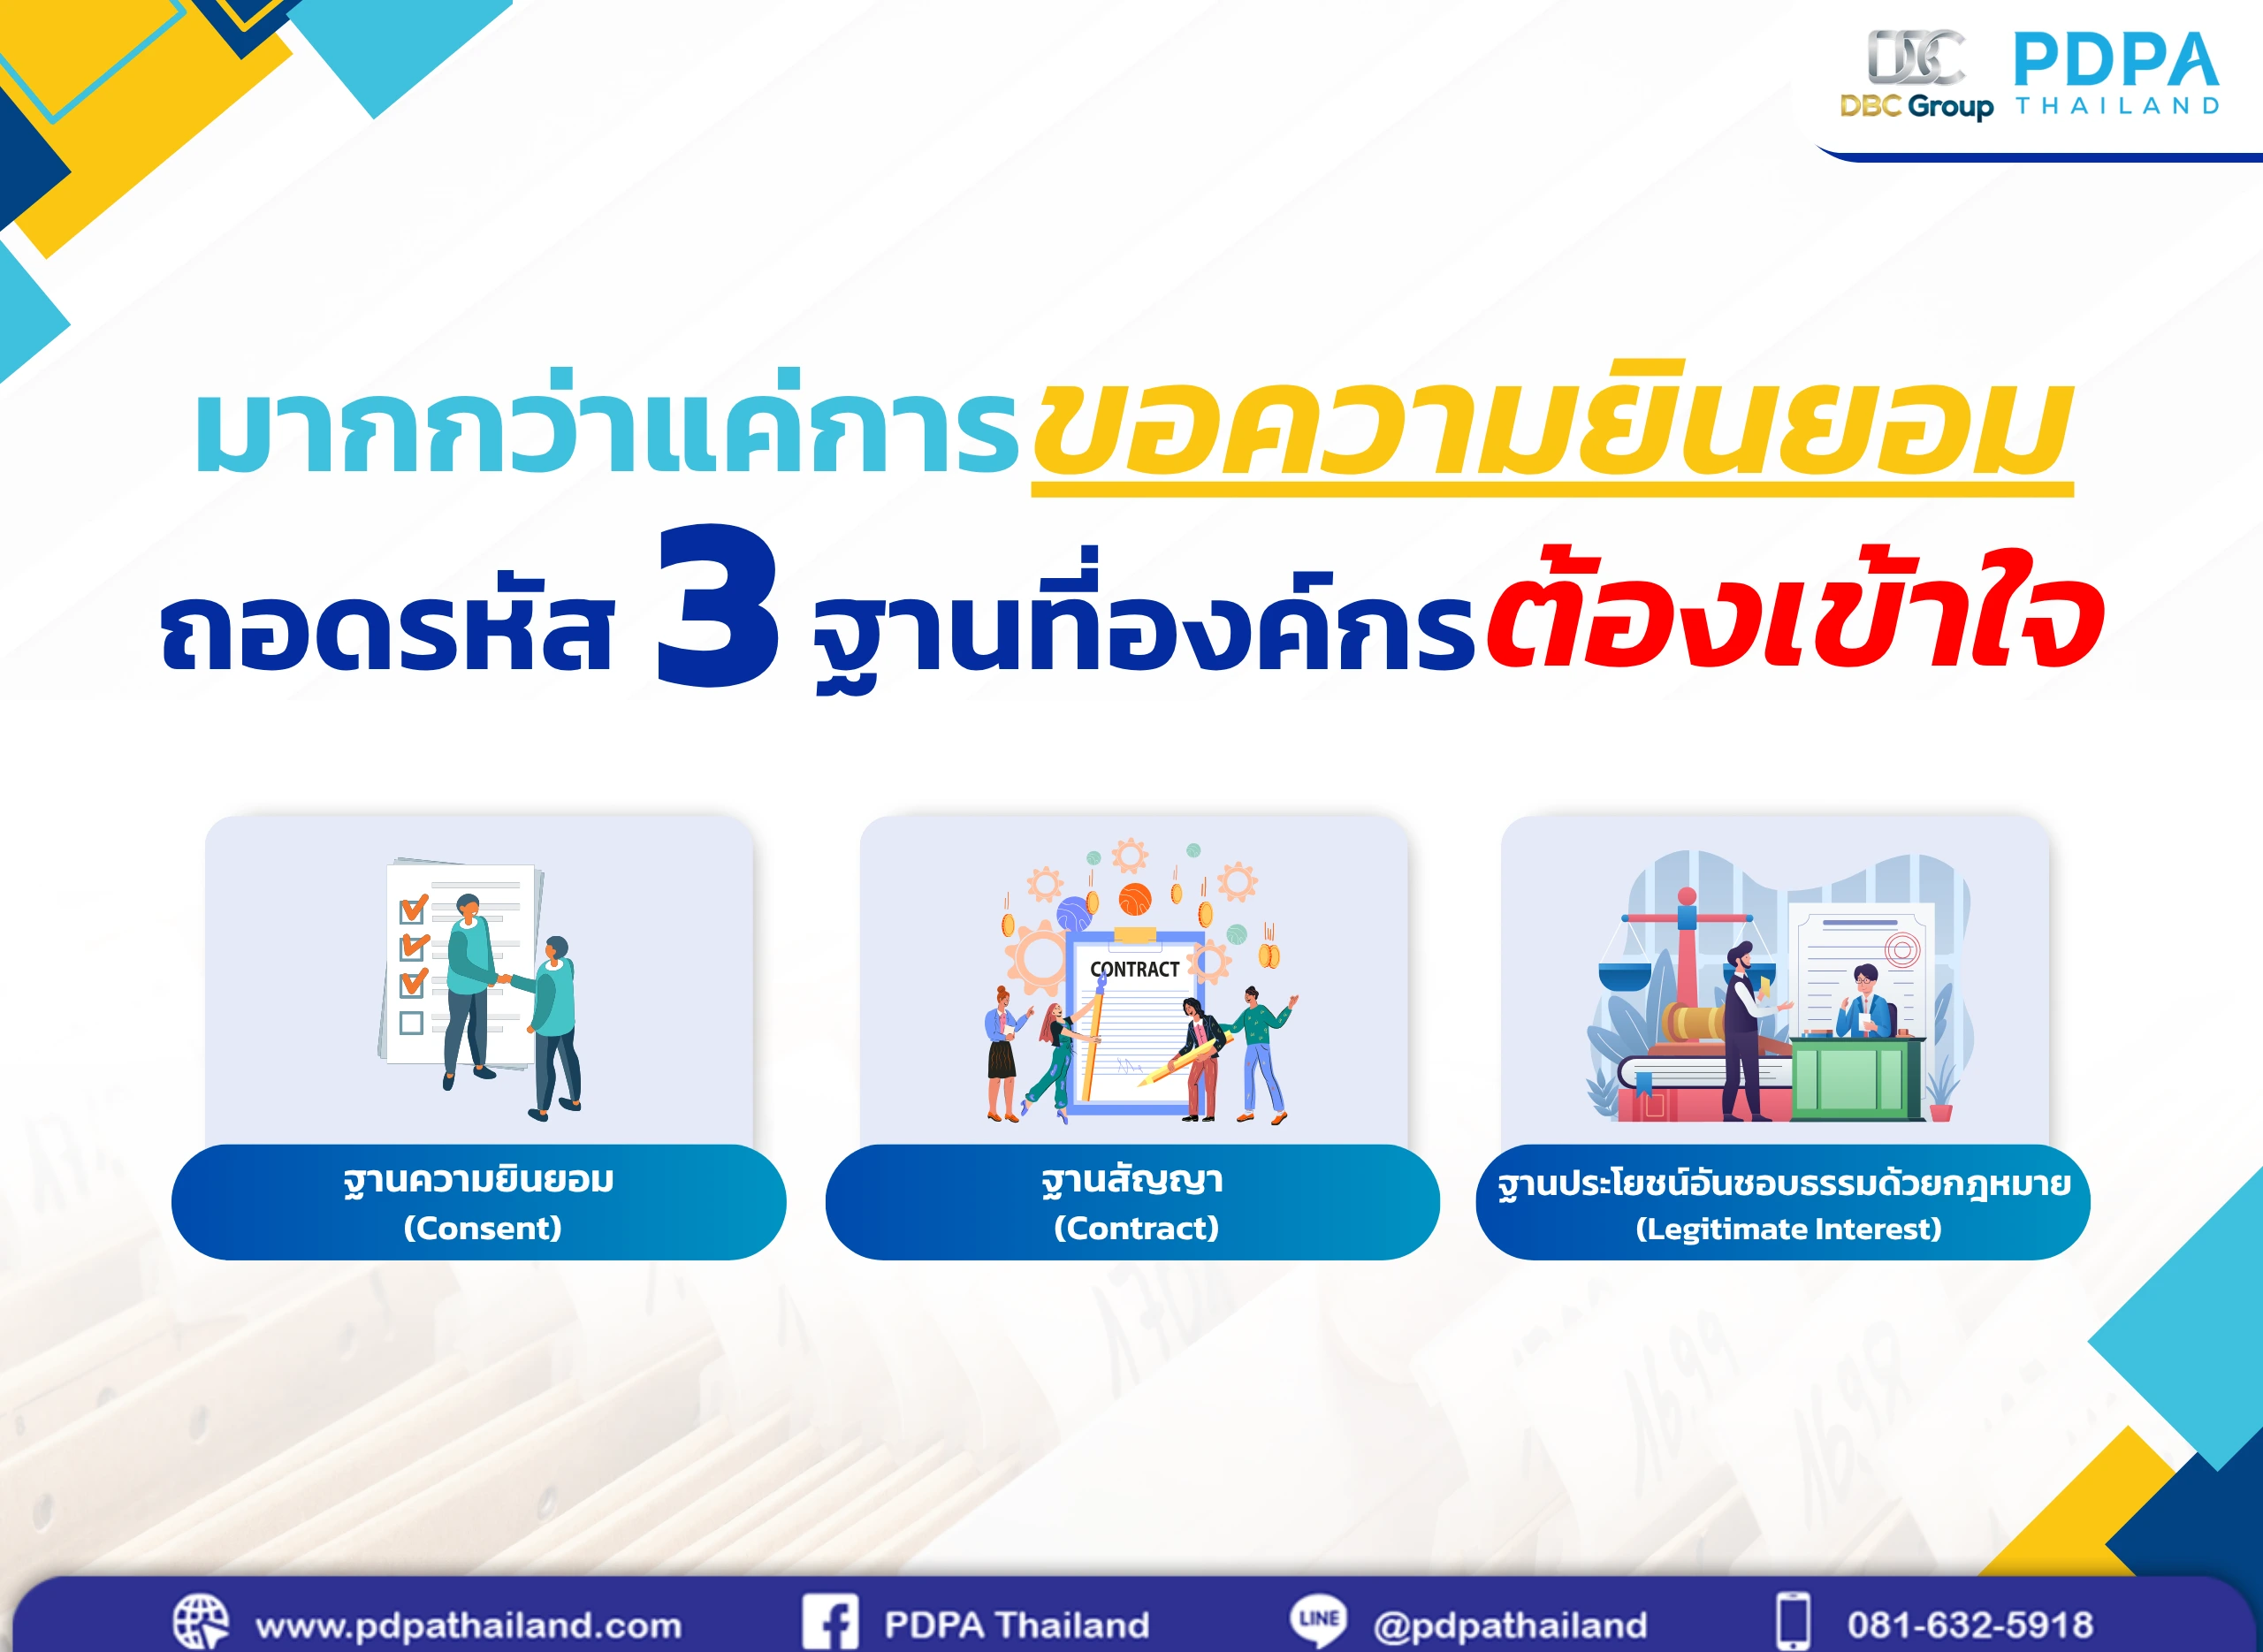
มากกว่าแค่การขอความยินยอม: ถอดรหัส 3 ฐานที่องค์กรต้องเข้าใจ

ในยุคที่ข้อมูลส่วนบุคคลกลายเป็นทรัพยากรสำคัญของทุกองค์กร คำถามที่เกิดขึ้นกับองค์กรในฐานะผู้ควบคุมข้อมูลส่วนบุคคลคือ “องค์กรจะใช้ฐานทางกฎหมายอะไรในการเก็บรวบรวมข้อมูลส่วนบุคคล?” หลายครั้งคำตอบที่มักถูกหยิบมาใช้ก่อนใครคือ “ความยินยอม” (Consent) เพราะดูเหมือนจะปลอดภัยที่สุด แต่ในความเป็นจริงแล้ว “ความยินยอม” ไม่ได้เหมาะกับทุกสถานการณ์ และอาจกลายเป็นภาระหากใช้ผิดบริบท กฎหมาย PDPA ของไทยเปิดทางให้ผู้ควบคุมข้อมูลส่วนบุคคลเลือกใช้ฐานทางกฎหมายอื่นได้ตามความเหมาะสมของกิจกรรม เช่น หากเป็นการดำเนินการตามสัญญาระหว่างองค์กรกับเจ้าของข้อมูลส่วนบุคคล การส่งสินค้า การให้บริการหลังการขาย หรือการรับสมัครพนักงาน ฐาน “การจำเป็นเพื่อการปฏิบัติตามสัญญา” (Contract) ก็เพียงพอและชัดเจนโดยไม่ต้องขอความยินยอม ในอีกมุมหนึ่ง หากผู้ควบคุมข้อมูลส่วนบุคคลมีเหตุผลในการใช้ข้อมูลที่ไม่เกี่ยวข้องโดยตรงกับสัญญา แต่ก็ไม่ใช่เรื่องที่กระทบสิทธิของเจ้าของข้อมูลอย่างรุนแรง เช่น การรักษาความปลอดภัยของระบบ การป้องกันการทุจริต หรือการวิเคราะห์พฤติกรรมผู้ใช้งานเพื่อปรับปรุงบริการ ฐาน “ประโยชน์โดยชอบธรรม” (Legitimate interests) อาจเป็นทางเลือกที่เหมาะสมกว่า แต่การใช้ฐาน Legitimate interests ต้องไม่ใช่การเดาสุ่ม เพราะกฎหมายกำหนดให้เราต้องทำ “Balancing Test” หรือการชั่งน้ำหนักอย่างรอบคอบระหว่าง “ประโยชน์ที่องค์กรจะได้รับ” กับ “สิทธิและเสรีภาพของเจ้าของข้อมูลส่วนบุคคล” หากผลการประเมินชี้ว่าการประมวลผลดังกล่าวจะส่งผลกระทบต่อเจ้าของข้อมูลส่วนบุคคลมากเกินไป องค์กรก็ไม่ควรใช้ฐานนี้ และควรมองหาฐานทางกฎหมายอื่นแทน (ศึกษาฐานทางกฎหมายอื่น…
Read More

ผู้ควบคุมข้อมูลส่วนบุคคล (Data Controller) กับ ผู้ประมวลผลข้อมูลส่วนบุคคล (Data Processor) คือใคร?

Data Controller vs Data Processor : เข้าใจบทบาทตาม PDPA แนะนำเบื้องต้นเกี่ยวกับบทบาทในกฎหมาย PDPA สำหรับใครที่สนใจเกี่ยวกับกฎหมายคุ้มครองข้อมูลส่วนบุคคล (Personal Data Protection Act หรือ PDPA) ของประเทศไทย สิ่งแรก ๆ ที่แนะนำให้ทำความรู้จัก คือ ตัวละครในกฎหมายฉบับนี้ ซึ่งมีอยู่หลายตัวละคร มีบทบาทที่แตกต่างกันไป โดยมีสองในตัวละครที่สำคัญที่ต้องรับผิดชอบเพื่อให้การคุ้มครองข้อมูลส่วนบุคคลเกิดขึ้นตามที่กฎหมาย คือ ผู้ควบคุมข้อมูลส่วนบุคคล: Data Controller (อาจย่อว่า ผู้ควบคุม) และผู้ประมวลผลข้อมูลส่วนบุคคล: Data Processor (อาจย่อว่า ผู้ประมวล) ผู้ควบคุมข้อมูลส่วนบุคคล (Data Controller) Data Controller คือใคร? ผู้ซึ่งมีอำนาจหน้าที่ตัดสินใจเกี่ยวกับการเก็บรวบรวม ใช้ เปิดเผย (มักเรียกรวมว่า ‘ประมวลผล’) ข้อมูลส่วนบุคคล ดูอย่างไรว่าใครคือ…
Read More
เสวนา pdpa

เสวนาพิเศษ! 3 ปี PDPA “ปัญหา อุปสรรค และอนาคต” การคุ้มครองข้อมูลส่วนบุคคลไทย

PDPA Thailand ร่วมกับสมาคม TPDPA จัดเสวนา “3 ปี PDPA ปัญหา อุปสรรค และอนาคตการคุ้มครองข้อมูลส่วนบุคคลไทย” เนื่องในโอกาสครบรอบ 6 ปีแห่งการประกาศใช้ และ 3 ปีแห่งการบังคับใช้กฎหมาย PDPA เวทีเสวนาที่ได้รับเกียรติจากผู้ทรงเกียรติหลายสถาบัน อาทิ คณะกรรมการคุ้มครองข้อมูลส่วนบุคคล, EXIM Bank of Thailand, บริษัท ปตท. จำกัด (มหาชน) และมหาวิทยาลัยเกษมบัณฑิต เพื่อพูดคุยกันถึงประเด็นต่าง ๆ ตลอด 3 ปีที่ผ่านมา ไม่ว่าจะเป็นการปรับตัวของภาคธุรกิจ, ถอดบทเรียนจากความสำเร็จ, AI – Big Data ในโลกแห่งการคุ้มครองข้อมูลส่วนบุคคล, การผลักดันและการสร้างความชัดเจนกฎหมาย และแนวทางการปฏิบัติตาม PDPA อย่างครบถ้วน ถูกต้องในทุกมิติ ขอขอบคุณทุกท่านที่สนใจ กิจกรรมครั้งนี้มีผู้ร่วมงานกว่า 300…
Read More
สงครามส่งด่วน

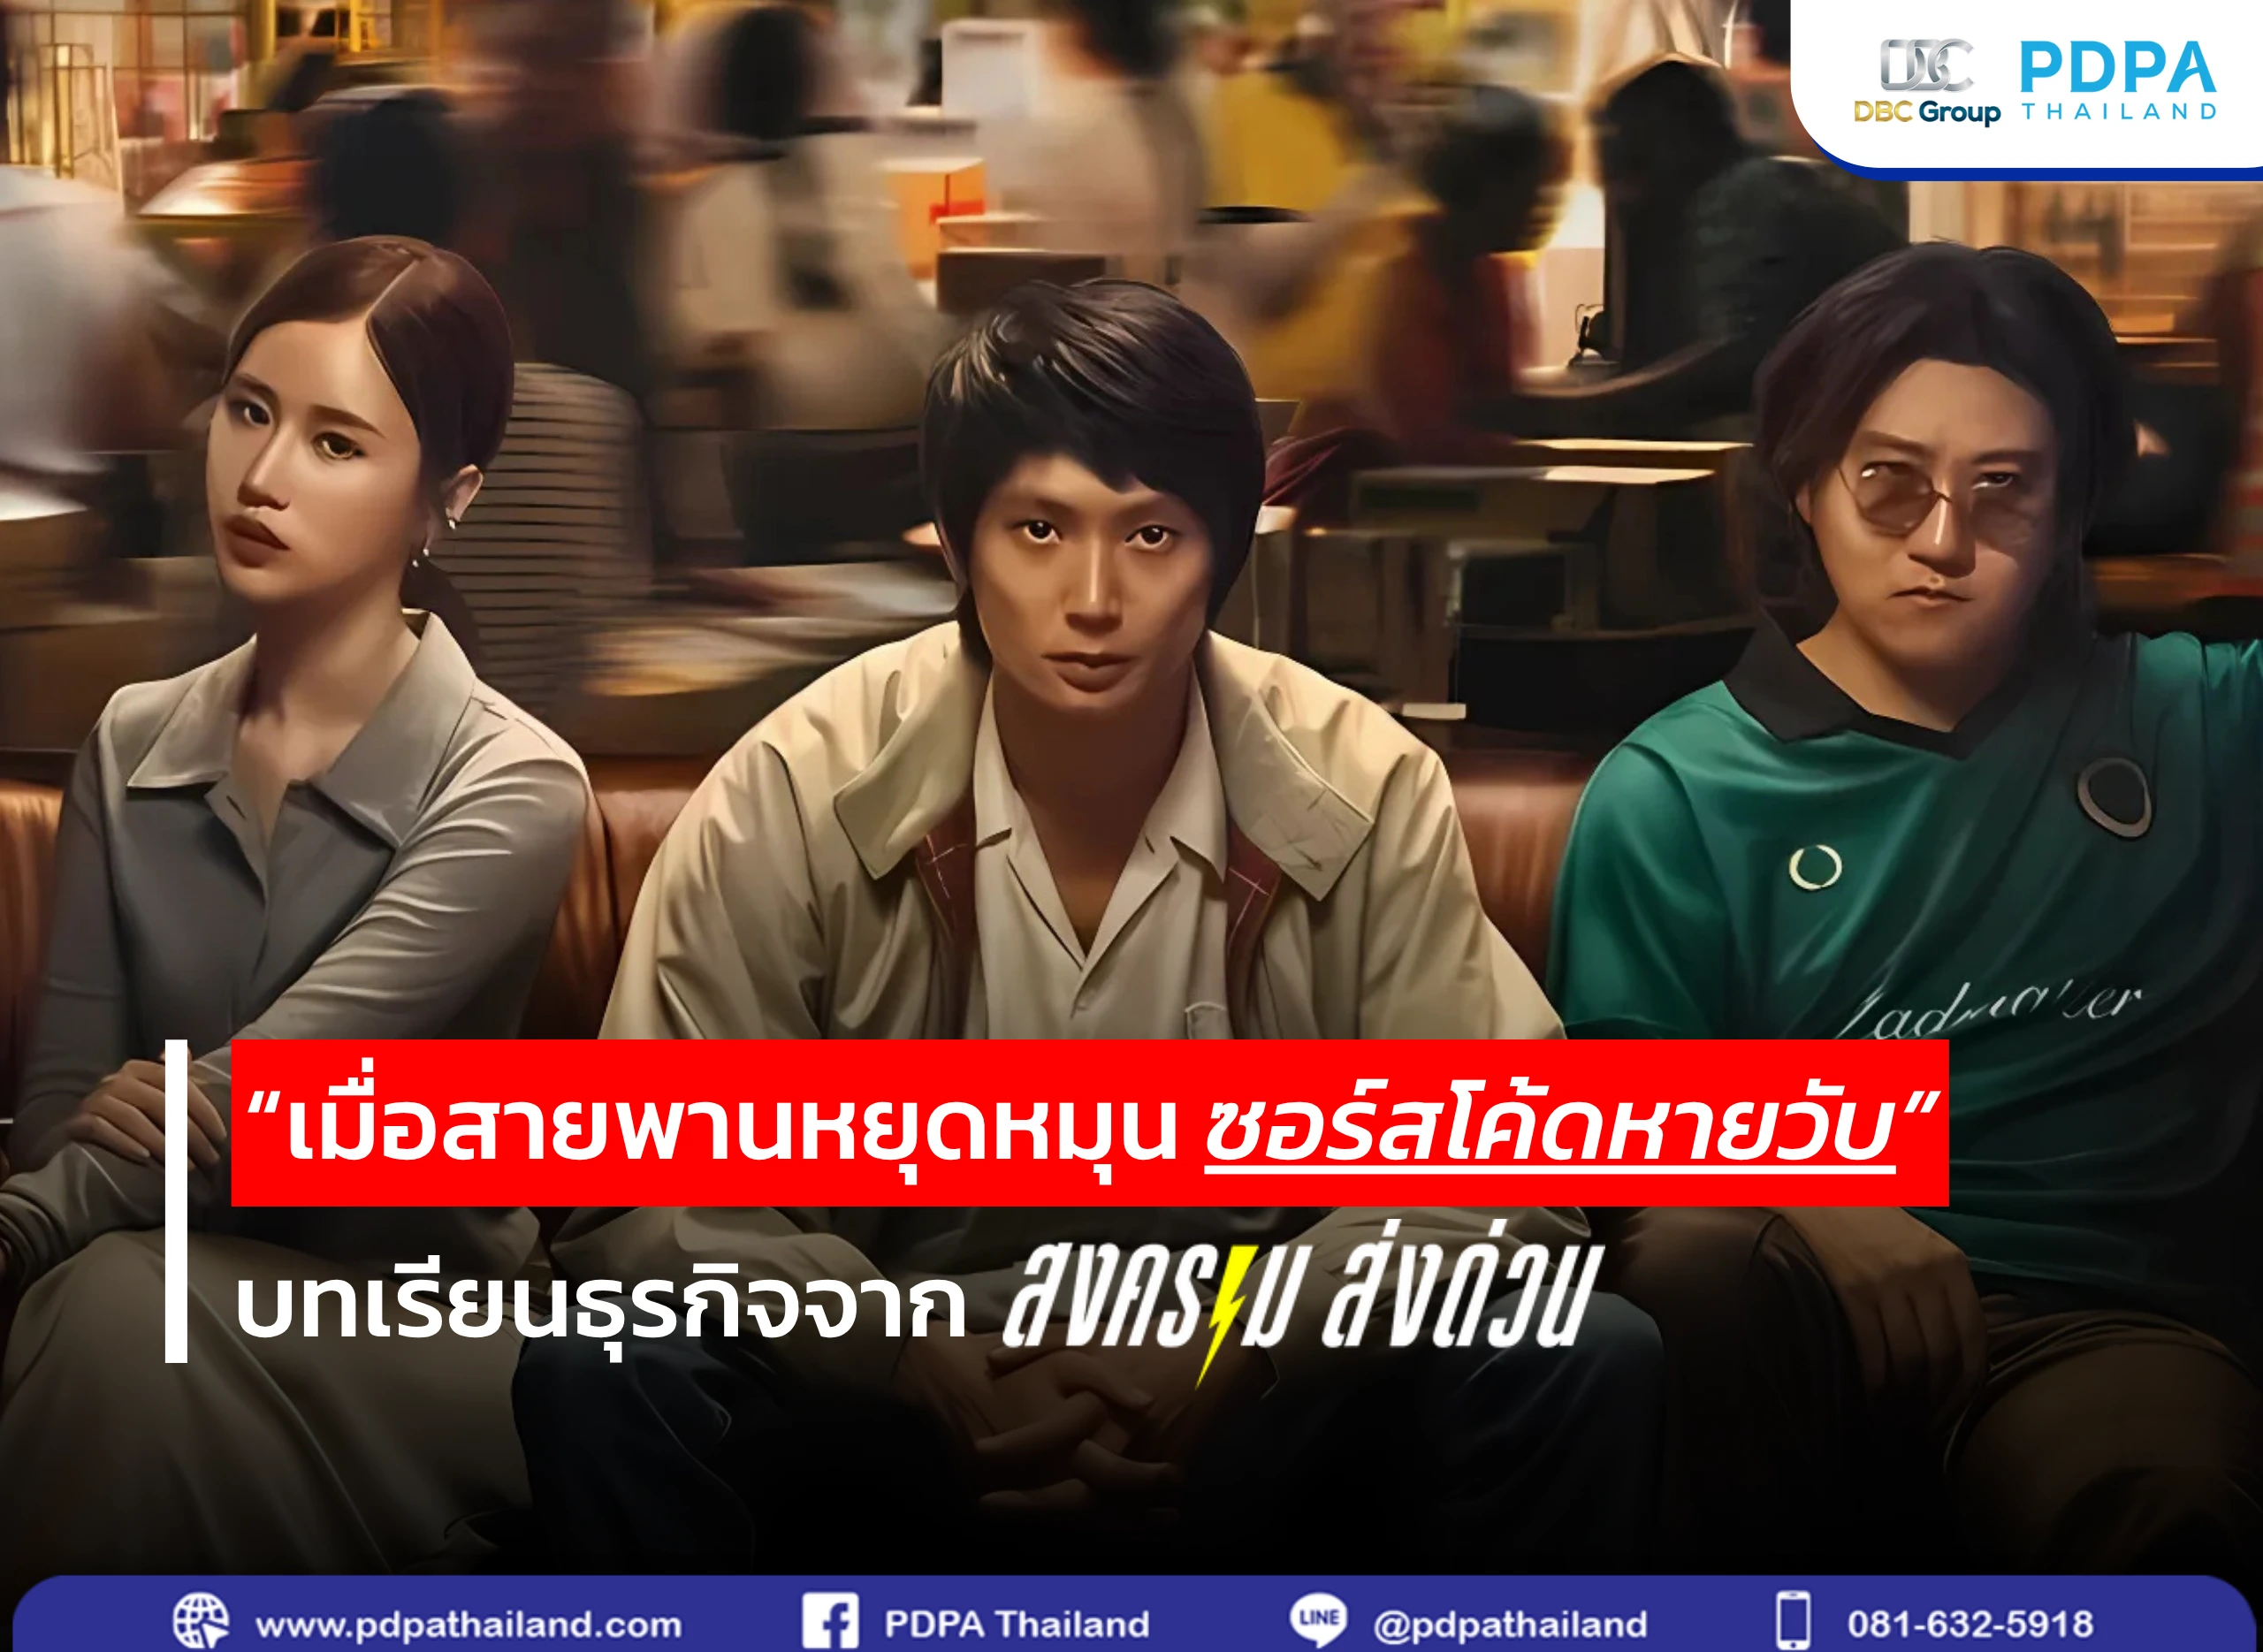
เมื่อสายพานหยุดหมุน ซอร์สโค้ดหายวับ: บทเรียนธุรกิจจาก สงครามส่งด่วน (Mad Unicorn)

[Spoiler Alert] มีการเปิดเผยเนื้อหาบางส่วนของซีรีย์สงครามส่งด่วน ตอนที่ 6 วันที่ “สันติ” CEO ของ Thunder Express ดิ้นเฮือกสุดท้าย ปล่อยที่เด็ดโปรโมชั่น หวังจะเป็นยูนิคอร์นดาวรุ่งพุ่งแรงในวงการลอจิสติกส์ของเอเชียตะวันออกเฉียงใต้ ด้วยระบบจัดการคลังสินค้าอัตโนมัติที่สุดยอดและมีประสิทธิภาพที่สุด — แต่เมื่อสายพานหยุดหมุน ซอร์สโค้ดหายวับ ทุกอย่างก็ “หยุดนิ่ง” เบื้องหลังความสำเร็จนั้นคือ “รุ่ยเจี๋ย” โปรแกรมเมอร์อัจฉริยะผู้ขึ้นระบบให้ Thunder Express ตั้งแต่ยังเป็นแค่ ตัวทดลอง เขาคุมทีมไอทีเกือบสิบชีวิตให้ปั่นงานแบบหามรุ่งหามค่ำ ผ่านสไตล์การบริหารที่หลายคนอาจเรียกว่า “นรกบนดิน” เพราะคำหยาบคือเครื่องมือหลักในการกระตุ้น Productivity แต่ในความโหดร้ายนั้น มันก็สร้างทีมที่มีสปิริตสูงส่งอย่างน่าประหลาด —ทุกคนคงคิดว่า “ถ้าทนหัวหน้าปากแบบนี้ได้ งานถึกแค่ไหนก็ทนได้ทั้งนั้น”และในทีมนี้เอง ก็มี “ลีนุกซ์” — โปรแกรมเมอร์รุ่นแรกที่ร่วมรบเคียงบ่าเคียงไหล่กับรุ่ยเจี๋ยมาตั้งแต่วันแรก เป็นคนที่ได้รับความไว้วางใจสูงสุดในการดูแลระบบควบคุมสายพานทั้งหมดของคลังสินค้า แต่เรื่องมันพลิกผันในแบบที่ไม่มีใครคาดคิด…แม่ของลีนุกซ์ป่วยเป็นมะเร็งระยะสุดท้าย และเขาจำเป็นต้องหาเงินก้อนใหญ่มารักษา ในวันที่ชีวิตถูกบีบจนมุม ลีนุกซ์ตัดสินใจทำในสิ่งที่คนอื่นไม่มีวันกล้าทำ: เขาแอบเจาะระบบและหยุดสายพานลำเลียงสินค้าทั้งคลัง ในวันที่บริษัทต้องจัดส่งสินค้ามากที่สุดในรอบปี — วันที่เดิมพันคือ “การเอาชนะคู่แข่ง/คู่แค้นในตลาด” และในวินาทีแห่งชีวิตนั้น…
Read More
อบรม pdpa

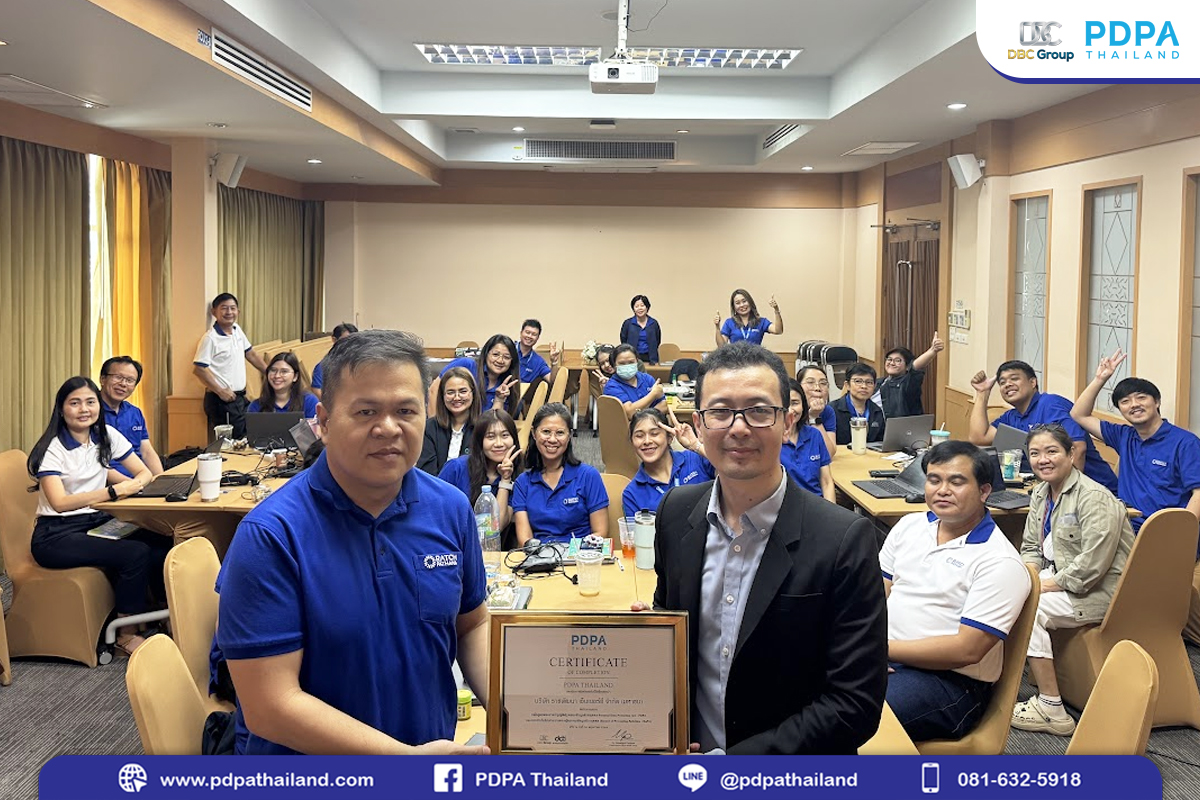
การอบรมสร้างความตระหนักรู้ด้านกฎหมาย PDPA – บริษัท ราชพัฒนา เอ็นเนอร์ยี จำกัด (มหาชน)

 เมื่อวันที่ 30 พฤษภาคม 2568 ที่ผ่านมา – อ.วิวัฒน์ กอสัมพันธ์ ที่ปรึกษาด้านกฎหมายคุ้มครองข้อมูลส่วนบุคคล จาก PDPA Thailand เดินทางไปอบรม ณ บริษัท ราชพัฒนา เอ็นเนอร์ยี จำกัด (มหาชน) จังหวัดชลบุรี เพื่อถ่ายทอดความรู้ด้านการคุ้มครองข้อมูลส่วนบุคคล พร้อมเจาะลึกเรื่องการจัดทำ “บันทึกกิจกรรมการประมวลผลข้อมูลส่วนบุคคล (RoPA)” ผ่านการประชุมเชิงปฏิบัติการ (Workshop) เนื้อหาการอบรม: หลักการกฎหมาย PDPA , ขอบเขตการบังคับใช้, แนวปฏิบัติที่ควรรู้ พร้อมทดลองจัดทำ RoPA โดยมีผู้เข้าร่วมอบรมทั้งจาก Online และ Onsite กว่า 100 ท่าน PDPA Thailand ขอขอบคุณทุกท่านที่ให้ความสำคัญกับข้อมูลส่วนบุคคล และไว้วางใช้ให้เราเป็นผู้ถ่ายทอดความรู้ในครั้งนี้
Read More
อบรม pdpa

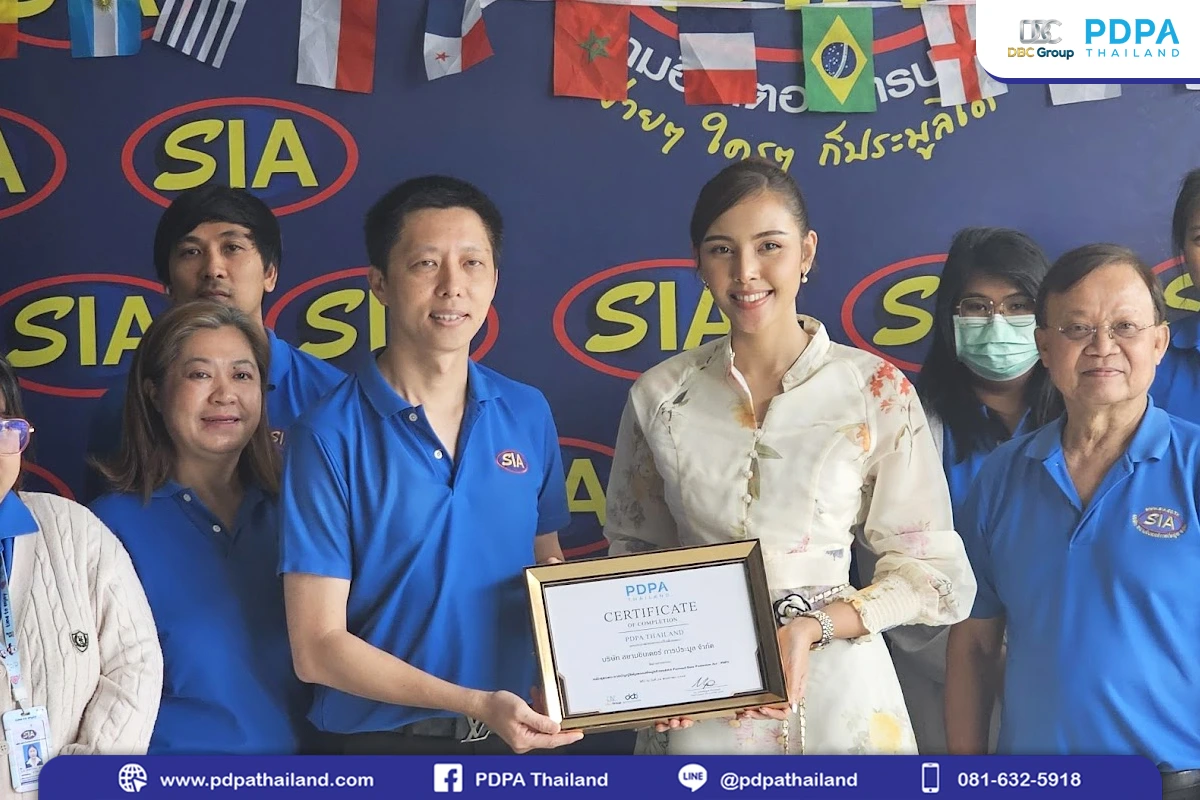
การอบรมสร้างความตระหนักรู้ด้านกฎหมาย PDPA – บริษัท สยามอินเตอร์ การประมูล จำกัด

เมื่อวันที่ 28 พฤษภาคม 2568 ที่ผ่านมา – อ.ปภัสรา อังค์ยศ ที่ปรึกษาด้านกฎหมายคุ้มครองข้อมูลส่วนบุคคล จาก PDPA Thailand เดินทางไปอบรมในฐานะผู้ถ่ายทอดความรู้ในหัวข้อหลักการพื้นฐาน ขอบเขต การบังคับใช้กฎหมาย PDPA พร้อมอัปเดตกฎหมายลำดับรองที่สำคัญ เช่น มาตรการรักษาความมั่นคงปลอดภัยข้อมูล ฯลฯ โดยมีคณะทำงานด้านกฎหมายคุ้มครองข้อมูลส่วนบุคคลกว่า 20 ท่าน บริษัท สยามอินเตอร์ การประมูล จำกัด เข้าร่วมการอบรมในครั้งนี้PDPA Thailand ขอขอบคุณทุกท่านที่ให้ความสำคัญกับข้อมูลส่วนบุคคล และไว้วางใช้ให้เราเป็นผู้ถ่ายทอดความรู้ในครั้งนี้
Read More